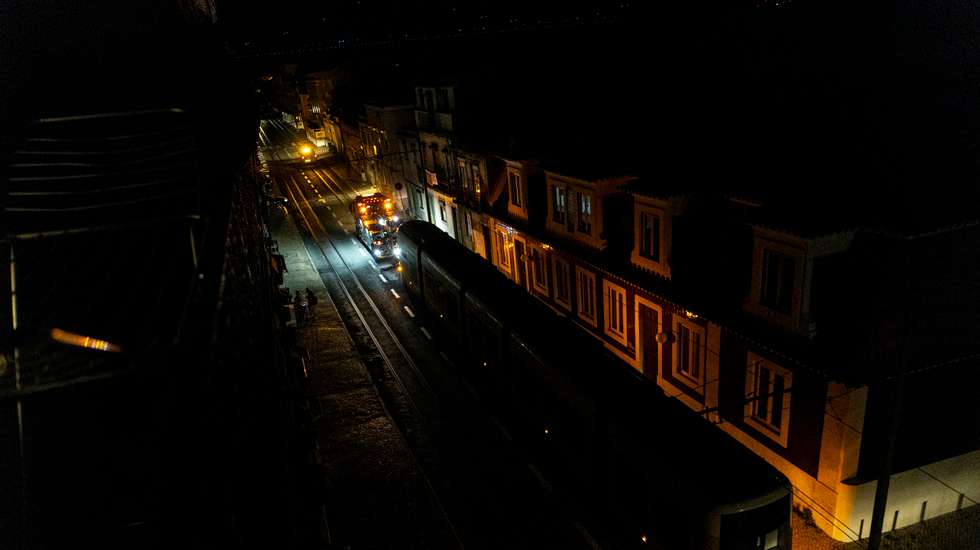
Quando já circulavam rumores falsos online a propósito do apagão que afetou Portugal e Espanha, como uma notícia que alegadamente teria sido publicada pela CNN a avançar que teria sido causado por ciberataques russos, o Centro Nacional de Cibersegurança disse que não tinham sido identificados “indícios” que apontassem para um ataque informático. Apesar de a causa da falha na rede elétrica ainda não ter sido identificada, os especialistas ouvidos pelo Observador consideram que não terá deixado o país mais exposto a nível de possíveis ciberataques.
De acordo com a Check Point Software, especialista em soluções de cibersegurança, “não existiu um aumento de atividade cibernética em Portugal ou contra Portugal” face ao apagão, sendo que, “aliás, durante o presente mês de abril tem-se registado uma diminuição no número de ataques”. A empresa defende ainda que, tendo em conta a falha de energia geral e a instabilidade nas telecomunicações, “não houve oportunidades para um aproveitamento das circunstâncias”. “No fundo, não estavam reunidas as condições ideias para a realização de ciberataques.”
A empresa portuguesa de cibersegurança Visionware também diz, em resposta a questões do Observador sobre um possível aumento da atividade cibernética contra Portugal ou os seus serviços, não ter detetado “qualquer situação anómala ou digna de registo/rastreamento”. “A hipótese de ciberataque está aparentemente excluída e fica assim evidente e exposta para todo o mundo, a nossa elevada (ou demasiada) dependência de Espanha ao nível do cobre e do impacto do clima”, afirma Bruno Castro, CEO da firma e especialista em cibersegurança, fazendo uma análise ao apagão. “Fica também notória a nossa dependência do digital, pelo que, nesta fase, todas as hipóteses, seja sabotagem, ciberespionagem ou questões de cyberwarfare [ataques cibernéticos estratégicos], devem ou deverão estar em cima da mesa”, considera.
Para Bruno Castro, a falha energética colocou à prova a capacidade de Portugal para resistir a eventos que tenham este impacto, “sem qualquer redundância nos nossos sistemas”. “Será crítico extrairmos rapidamente algumas lições deste dia e, principalmente, apurar factos, motivações e causas para o ocorrido, com total rigor e exatidão para que medidas preventivas sejam tomadas com urgência e seja garantido que tal apagão não voltará a acontecer, que planos de contingência ao mais elevado nível serão concretizados, exigindo as devidas responsabilidades e consequências para todas as entidades e operadores envolvidos”, defende o responsável pela Visionware.
Ao Observador, Lino Santos, coordenador do Centro Nacional de Cibersegurança (CNCS), disse, desde logo, que não existia “qualquer suspeita” de que o apagão tivesse sido provocado por um ataque informático. Um comunicado divulgado pelo centro pouco tempo depois reafirmava essa posição e pedia à população para ter atenção à “circulação de desinformação”. Contactado pelo Observador, no sentido de perceber se existia alguma atualização que pudesse ser partilhada, o CNCS remeteu para essa nota, indicando que a informação será atualizada sempre que se justificar.
Entretanto, esta terça-feira, também a empresa espanhola Red Eletrica descartou publicamente, pelo menos para já e com base em “informações preliminares”, que o apagão que afetou Espanha e Portugal tenha sido provocado por um ciberataque.