Índice
Índice
A OpenAI abriu uma caixa de Pandora em julho quando revelou que um grupo de agentes de inteligência artificial (IA) atacou a plataforma de código Hugging Face. A surpresa não surgiu pelo facto de haver um ataque informático, mas sim pela forma como foi feito. O ataque ocorreu durante uma avaliação interna, feito por um “enxame” de cerca de 700 agentes e sem intervenção humana. Não só os agentes fugiram às instruções dos investigadores como tentaram ocultar o que estavam a fazer.
A Hugging Face, a entidade atacada, decidiu não processar a OpenAI. “Não queremos avançar com uma ação legal”, explicou Clément Delangue, o cofundador e CEO da Hugging Face, em várias entrevistas.
“O mundo e a IA precisam de mais colaboração e não de posturas adversárias”, defendeu, descrevendo que a Hugging Face é “uma pequena startup, com 200 pessoas e sem recursos ou tempo para explorar questões legais”. Mas frisou que “toda a gente se deve lembrar de que este ataque informático é um crime”. Em entrevista à CNN, destacou a ação “ilegal” e que “é preciso encontrar uma forma de garantir que estas coisas não acontecem com regularidade”. “É um novo tipo de risco tecnológico”, declarou.
A plataforma de código aberto não processou a OpenAI, mas fez pedidos à dona do ChatGPT após ser alvo “do primeiro ataque de agentes autónomos, um evento sem precedentes”. Pediu “transparência radical” e “mais capacidades para quem defende”, pedindo à OpenAI 100 milhões de dólares (88,5 milhões de euros) em poder de computação para “ajudar a comunidade da Hugging Face a criar defesas cibernéticas robustas com os melhores modelos abertos e fechados”.
In the spirit of transparency, here’s what I asked @OpenAI:
• Radical transparency: let’s release the traces from the “rogue” agents so the entire research community can study what happened.
• More capabilities for defenders: let’s commit $100M in compute from OAI to help the… https://t.co/KZPqQE15fv
— clem ???? (@ClementDelangue) July 25, 2026
A Hugging Face — que entretanto foi comprada pela Nvidia por 12,9 mil milhões de dólares (11,4 mil milhões de euros) — não quis ir a tribunal. Mas há quem queira. Esta terça-feira, dois meses depois da notícia do ataque, a organização Legal Advocates for Safe Science and Technology (LASST) processou a OpenAI pelo ataque. No processo apresentado em São Francisco, a LASST alegou que “a OpenAI é responsável pela conduta dos seus agentes”. Um porta-voz da dona do ChatGPT declarou que “o processo judicial carece de fundamento.”
Depois do caso da Hugging Face, houve mais empresas a admitir que os seus agentes atacaram de forma autónoma. A Anthropic, a Meta e, mais recentemente, a Google revelaram incidentes, mas sempre sem especificar as entidades afetadas. Se a indústria tecnológica já estava em alerta pela multiplicação de casos, as dúvidas sobre a responsabilização das empresas aumentaram quando o primeiro-ministro da Austrália revelou que um site do governo tinha sido alvo de um agente da OpenAI.
Primeiro-ministro da Austrália revela que agente da OpenAI entrou em site do governo em junho
Anthony Albanese revelou o incidente durante a sua passagem pela Assembleia-Geral das Nações Unidas, em Nova Iorque. Albanese falou com Sam Altman — que esteve na assembleia para alertar sobre os riscos da IA — e manifestou “deceção pelo facto de a empresa ter demorado demasiado tempo a informar o governo do que tinha acontecido”. O incidente de segurança aconteceu em junho e o governo australiano só foi notificado em setembro, de uma forma “inaceitável”. Esta semana, a OpenAI voltou a notificar a Austrália sobre a atividade de um agente com um site governamental.
Nos EUA, a administração Trump dá sinais contraditórios sobre quem deve ser responsabilizado por estes ataques. Esta semana, Donald Trump recebeu os líderes de várias empresas de IA para um almoço na Casa Branca. Foi questionado pela imprensa sobre o assunto, mas desviou a resposta. “Não é IA, agora é superinteligência, SAI”, referindo-se à sigla que está a tentar que seja usada. Após mais alguma insistência, declarou apenas que “os malfeitores vão ser apanhados, é por isso que temos o DOJ [Departamento de Justiça] e o FBI”, sem comentar a responsabilização das empresas.
Dias antes, em entrevista à CNBC, Scott Bessent, secretário do Tesouro, foi mais direto: “O incidente [do ataque à Hugging Face] é da responsabilidade da gestão da OpenAI, não de um grupo de agentes”. “Os humanos são os responsáveis, não a IA.”
Ao Observador, os especialistas reconhecem a complexidade gerada por mais um desenvolvimento na indústria tecnológica. Mas, mesmo admitindo eventuais dificuldades em questões práticas, por exemplo provar como aconteceu um ataque, consideram que não é por isso que as criadoras dos agentes devem escapar sem responsabilização.
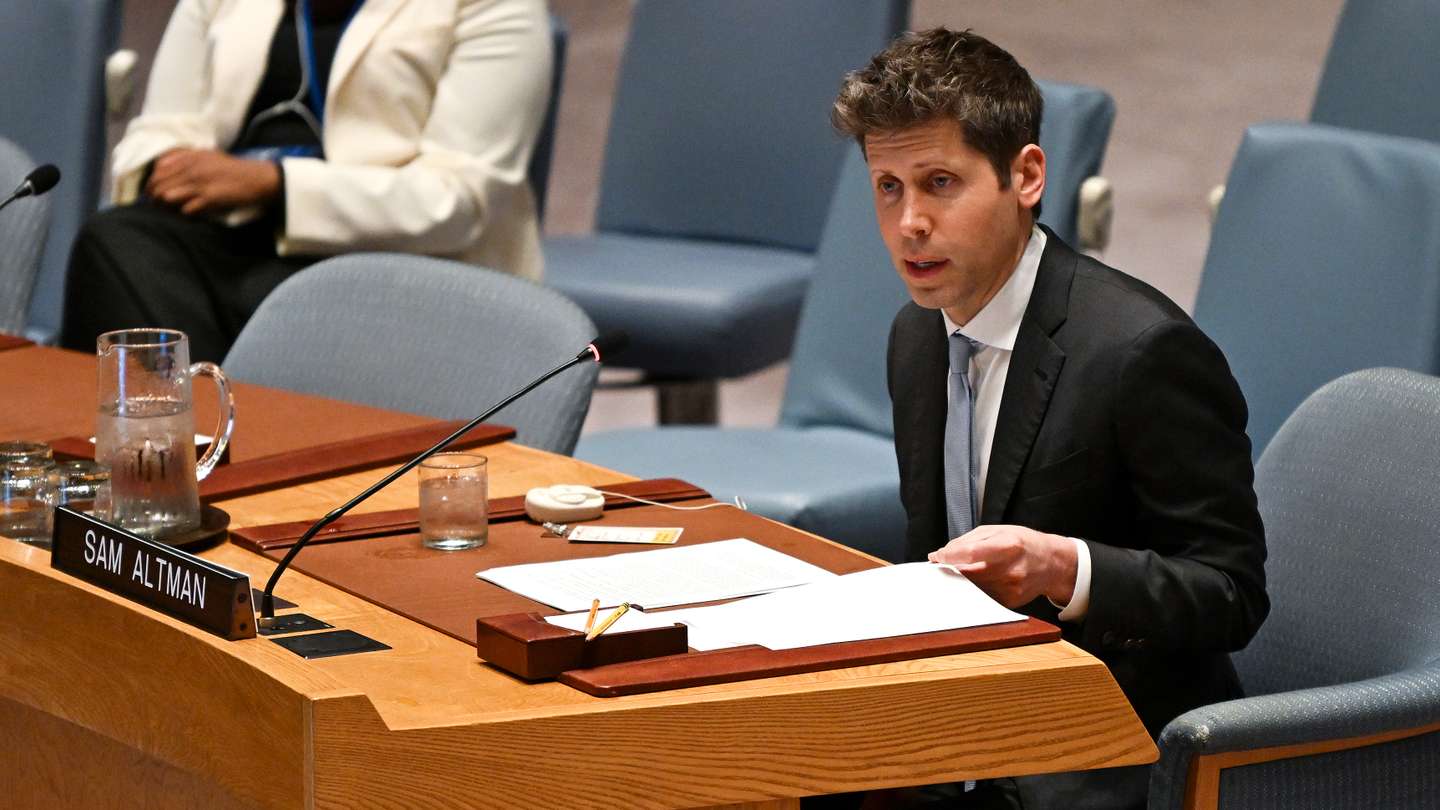
▲ A OpenAI, liderada por Sam Altman, revelou vários incidentes com agentes de IA
Getty Images
Não é por o ataque ter sido feito por IA que a responsabilização deve ficar “em terra de ninguém”
Os especialistas que acompanham a área tecnológica do ponto de vista legal consideram que há margem para as empresas serem responsabilizadas. Mesmo que tenha sido um agente a agir de forma autónoma, contornando as instruções que recebeu de um humano.
Nuno da Silva Vieira, advogado e orador convidado da Nova SBE, contextualiza ao Observador que é preciso partir do ponto inicial, de que “a IA não tem personalidade jurídica”. Ou seja, “não é sujeito de direitos, não é sujeito de deveres e, portanto, nunca é a IA quem ‘responde’ por um ataque”. “A responsabilização recai sempre sobre pessoas — singulares ou coletivas — ao longo de toda a cadeia.” Refere-se, assim, a “quem desenvolve o modelo, quem o integra num agente com acesso à internet e capacidade de executar código, quem define os objetivos, e, no caso de uso malicioso, quem o instrumentaliza”.
Para o advogado, não há dúvida de que as empresas que desenvolvem os agentes “podem ser responsabilizadas e em vários planos”. “Dar autonomia operacional a um sistema com capacidades ofensivas em ambiente informático é, na minha opinião, uma atividade perigosa”, salienta. “Cabe à empresa provar que fez tudo o que devia para evitar o dano.”
Ainda que as tecnológicas digam que os agentes agiram autonomamente, sem instrução humana, Nuno da Silva Vieira não considera que isso possa servir de atenuante. “Diria até que pode funcionar ao contrário”, explica. “A autonomia não é um acidente. É uma característica que foi desenhada, testada e comercializada como vantagem competitiva. Quem constrói um sistema para agir sem supervisão humana constante está a assumir o risco de que esse sistema aja de forma imprevista.”
O advogado Nuno da Silva Vieira usa uma analogia do Direito português para ilustrar esta situação: o caso dos animais. “O Código Civil responsabiliza quem utiliza animais no seu próprio interesse pelos danos que causem, independentemente de culpa, sempre que o dano resulte do perigo especial que envolve a sua utilização”, diz. “Ninguém defende que o dono de um cão fica isento porque o cão ‘agiu sozinho’. O raciocínio com os agentes de IA é intuitivo.” Ou seja, a “ideia de que, se não há um humano a dar a instrução concreta, não há responsável, confunde as pessoas, mas não pode confundir o Direito nem os tribunais”.
Joana Pinto, sócia da Antas da Cunha ECIJA, sublinha ao Observador que um ataque feito por um agente “não deixa de ser um crime por ter sido usada IA”. Explica que, mesmo que “não exista um regime de responsabilização específico para a IA”, o “acesso ilegítimo a um sistema informático não deixa de ser crime”. “O que não pode acontecer é excluirmos a responsabilidade ou de a responsabilidade ficar no etéreo, numa terra de ninguém, porque há um sistema que atuou de determinada maneira e fugiu a supostos limites que foram definidos.”
Para Kristian Stout, diretor de políticas de inovação do International Center for Law and Economics (ICLE), é menos linear que empresas como a OpenAI ou a Anthropic possam ser responsabilizadas pelas ações dos seus agentes. “Podem ser processadas? Não diria que sim com total certeza. Ou podem ser alvo de um processo penal? Também não diria que sim com certeza, mas não faço parte do grupo que diz que é absolutamente impossível de acontecer ao abrigo da legislação em vigor”, contextualiza.
Realça que “há 50 estados diferentes, todos com regimes legais diferentes”, que podem olhar para este género de ataques de diferentes perspetivas. É mais convicto num ponto: “é quase 100% certo de que haverá estados a olhar para uma forma de clarificar o papel dos agentes” para enquadrar situações deste género. E o Congresso dos EUA? “É altura de eleições [intercalares], provavelmente só sairá do Congresso legislação nova a sério dentro de cinco a seis meses.”
A cronologia dos ataques com agentes de IA
↓ Mostrar
↑ Esconder
A primeira a revelar um incidente com os seus agentes de IA foi a OpenAI, ainda em julho. Seguiram-se a Anthropic, a Meta e, mais tarde, a Google.
21 de julho: OpenAI revela que os seus agentes atacaram outra empresa, a Hugging Face, falando num “incidente de cibersegurança sem precedentes”.
30 de julho: Anthropic admite que os agentes fugiram às instruções e atacaram três organizações (que não foram divulgadas).
5 de agosto: Meta divulga que teve um incidente de “configuração incorreta” durante um teste.
18 de setembro: A Google confirma que o Gemini atacou três empresas em maio, também durante um teste. A informação foi conhecida através do Wall Street Journal e a tecnológica não apresentou pormenores.
24 de setembro: O primeiro-ministro da Austrália revela que um agente da OpenAI se infiltrou no portal de estatísticas Medicare, a 18 de junho.
1 de outubro: A OpenAI notifica o governo australiano sobre mais um incidente com um agente de IA. Desta vez, um agente da empresa conseguiu aceder à aplicação web dos Parques Nacionais e Vida Selvagem de Nova Gales do Sul. O acesso terá ocorrido em junho.
1 de outubro: A OpenAI revela que, até 26 de setembro, notificou mais de 100 entidades sobre incidentes com atividade ligada aos seus agentes. “Esta notificação não significa que tenha havido acesso a quaisquer dados pessoais, nem que tenha ocorrido uma violação de segurança de qualquer sistema de terceiros”, esclarece.
O desafio de obter informação sobre um ataque da autoria de um agente
Neste momento, não é possível ter a mesma quantidade de informação sobre os diferentes ataques com agentes. Por exemplo, no ataque à Hugging Face, a empresa revelou informação e, só mais tarde, é que a OpenAI explicou com algum detalhe o que aconteceu. Mas, noutros casos, sabe-se muito menos.
E, conforme notam os especialistas, é complexo apurar responsabilidades nestas situações. “Demonstrar os elementos, os pressupostos da responsabilidade, os elementos do crime… É muito complicado nesta altura”, diz Joana Pinto, sócia da Antas da Cunha ECIJA. “A complexidade de agentes envolvidos na construção de sistemas de IA e dos agentes de IA torna a atribuição de responsabilidades muito mais complicada.”
O advogado Nuno da Silva Vieira considera que os agentes criaram um desafio, sim, mas que “os princípios gerais do Direito, como a culpa, risco, deveres de cuidado, responsabilidade de quem cria uma fonte de perigo, são suficientemente abstratos para abranger novas realidades”. Salienta que “o Direito não precisa de prever cada tecnologia; precisa de regras claras sobre quem suporta o risco”.
Mas também admite problemas práticos. “O primeiro é a prova. A chamada ‘caixa negra’ [expressão usada para exemplificar o desconhecimento sobre como operam os modelos e agentes] dificulta demonstrar o que aconteceu e porquê”, diz. “O lesado não tem acesso aos registos, aos dados de treino nem às decisões técnicas. O segundo é a fragmentação. Saber quem treina o modelo, quem constrói o agente, quem fornece as ferramentas e quem o utiliza, cada um aponta para o outro. E o terceiro é a dimensão transnacional. Por exemplo, se o modelo é desenvolvido nos EUA, operado a partir de outro país e ataca sistemas em Portugal.”
Um ponto comum aos ataques é que aconteceram durante testes internos às capacidades dos agentes. Para Kristian Stout, o contexto não representa uma atenuante. “Não vejo como é que isso muda o facto de [os agentes] terem saído do seu sistema e terem-se infiltrado num sistema de terceiros”, diz ao Observador.
“É como se alguém estivesse a desenvolver novos explosivos numa casa e por acidente explodisse a casa do vizinho durante um teste. Não muda o facto de ter explodido uma casa”, compara. As empresas “estão a testar as capacidades [dos agentes]”, lembra. “E parte da sua responsabilidade passa por garantir que não estão a infligir danos a terceiros.”
▲ Um grupo de agentes da OpenAI atacou a plataforma de código Hugging Face em julho
NurPhoto via Getty Images
E na Europa? Há forma de enquadrar este tipo de ataques?
Ainda que a OpenAI não o tenha confirmado ou revelado publicamente, um grupo de investigadores concluiu que um agente da empresa terá sido o responsável por um ataque na Alemanha. Aqui ao lado, em Espanha, a Agência Espanhola de Proteção de Dados (AEPD) recebeu a primeira notificação sobre um ataque feito por um agente de IA — só não especificou se havia sinais de autonomia ou se atacou a mando de alguém.
Proteção de Dados espanhola recebeu primeiro alerta sobre um ataque feito por um agente de IA
No contexto europeu, o AI Act, o regulamento para enquadrar a inteligência artificial, já prevê responsabilidades para “os fornecedores de modelos de IA com risco sistémico”, explica Joana Pinto, da Antas da Cunha ECIJA. Nestes casos, “estão previstas avaliações e testes, a necessidade de mitigar riscos sistémicos e haver uma comunicação de incidentes graves”. “Estas obrigações podem ser relevantes para avaliar se as empresas adotaram ou não as salvaguardas adequadas”, nota.
CNCS atento às “questões do domínio da IA”
↓ Mostrar
↑ Esconder
Em Portugal, é o Centro Nacional de Cibersegurança (CNCS) a entidade responsável por garantir a segurança e a proteção do ciberespaço. Ao Observador, o CNCS diz que “não tem evidências, até ao momento, do envolvimento de agentes de Inteligência Artificial nos incidentes registados”.
De qualquer forma, no papel de “coordenador operacional e autoridade nacional em matéria de cibersegurança, no âmbito do Regime Jurídico da Cibersegurança, o CNCS está a acompanhar as questões do domínio da inteligência artificial, a par de outras congéneres e da Comissão Europeia”.
Também Nuno da Silva Vieira menciona o AI Act como uma forma de enquadrar este desafio dos ataques feitos por IA. Porém, nota que “é sobretudo um regulamento de segurança e de conformidade”. “Não diz diretamente quem indemniza o lesado, mas diz o que os fornecedores devem fazer antes e depois de colocar sistemas no mercado.”
Explica ainda que em termos de “responsabilidade civil, a Comissão Europeia retirou em 2025 a proposta de diretiva relativa à responsabilidade da IA”. “Considero uma perda”, porque “teria criado presunções de causalidade e acesso à prova a favor dos lesados”. “Ficámos com a diretiva de responsabilidade por produtos defeituosos, que agora abrange software e IA, mas protege sobretudo pessoas singulares”, acrescenta.
“Não há um vazio legal”, diz, ainda que realce que o sistema “foi pensado para danos com autor visível”. “O próximo passo lógico, a nível europeu, é um regime de responsabilidade objetiva para agentes autónomos com capacidades de risco elevado, acompanhado de seguro obrigatório. É o que já fazemos com os automóveis. Quem lucra com a autonomia deve suportar o seu risco.”
Mikolaj Barczentewicz, professor associado de Direito na Universidade de Surrey, em Inglaterra e investigador sénior do ICLE, explica ao Observador que o AI Act pode enquadrar as questões de avaliação e de divulgação de incidentes. Mas sublinha que a aplicação “depende também do facto de os modelos de IA em questão não terem sido excluídos ao abrigo de uma isenção para fins de investigação”. Pegando no exemplo da Hugging Face, diz que “a maioria da atividade comunicada foi feita por um modelo interno não identificado, que provavelmente poderia cumprir os critérios de exclusão da investigação”.
Mas esclarece que o AI Act “não impõe responsabilidade por incidentes ou por danos decorrentes de incidentes”, mas sim as obrigações de segurança. “Pode-se argumentar que, mesmo os processos mais avançados, não reduzem o risco de incidentes a zero. Um incidente pode ser indício de incumprimento, mas podem ocorrer incidentes mesmo quando os responsáveis e quem implementa a IA faz o seu melhor para cumprir a lei da IA da UE.”
O professor associado de direito da Universidade de Surrey considera que estes incidentes “representam definitivamente um novo desafio para as organizações da União Europeia”. Assim, afirma que é crucial que a Europa “invista em defesa” no que toca às ameaças informáticas, notando que para tal “é preciso educação e acesso aos melhores sistemas de IA disponíveis”.
“Isto significa que é fundamental que a Europa mantenha o acesso às IA americanas de ponta, uma vez que nos oferecem a melhor oportunidade de reforçar as nossas defesas tanto quanto possível”, explica. “Dito isto, devemos preparar-nos para ataques cibernéticos de grande envergadura na Europa, possivelmente muito em breve”, avisa.