
Dois erros ditaram o desmantelamento do KillSec, um grupo de hackers que se dedicava a extorquir vítimas de roubo de dados pessoais para que estes não fossem divulgados, o chamado ransomware. Segundo as autoridades, algumas vítimas do KillSec pagaram meio milhão de euros para que os seus dados não fossem divulgados; são-lhes atribuídos cerca de mil ataques pelo mundo inteiro. Eram liderados por um jovem de 16 anos a partir de Alicante, Espanha, acredita a Europol.
Foi a Europol que coordenou as operações policiais em nove países europeus e nos EUA que levaram à detenção de três membros do KillSec. Tudo foi possível graças ao cruzamento de informações entre o FBI do território norte-americano de Porto Rico e a Guardia Civil espanhola, que permitiu identificar uma morada e um número de telefone. Esta quarta-feira, 30 de setembro, a operação KillSwitch avançou para travar uma prática criminosa que ocorria pelo menos desde 2024.
Segundo esta agência europeia, a operação liderada pela Alemanha — país onde ocorreram 70 ataques informáticos do KillSec, mas não foram feitas detenções — continuará com a análise aos equipamentos apreendidos. Num site da dark web, não acessível através dos motores de busca mais utilizados e onde o grupo costumava divulgar os dados roubados de quem não pagasse, está agora um aviso das autoridades.
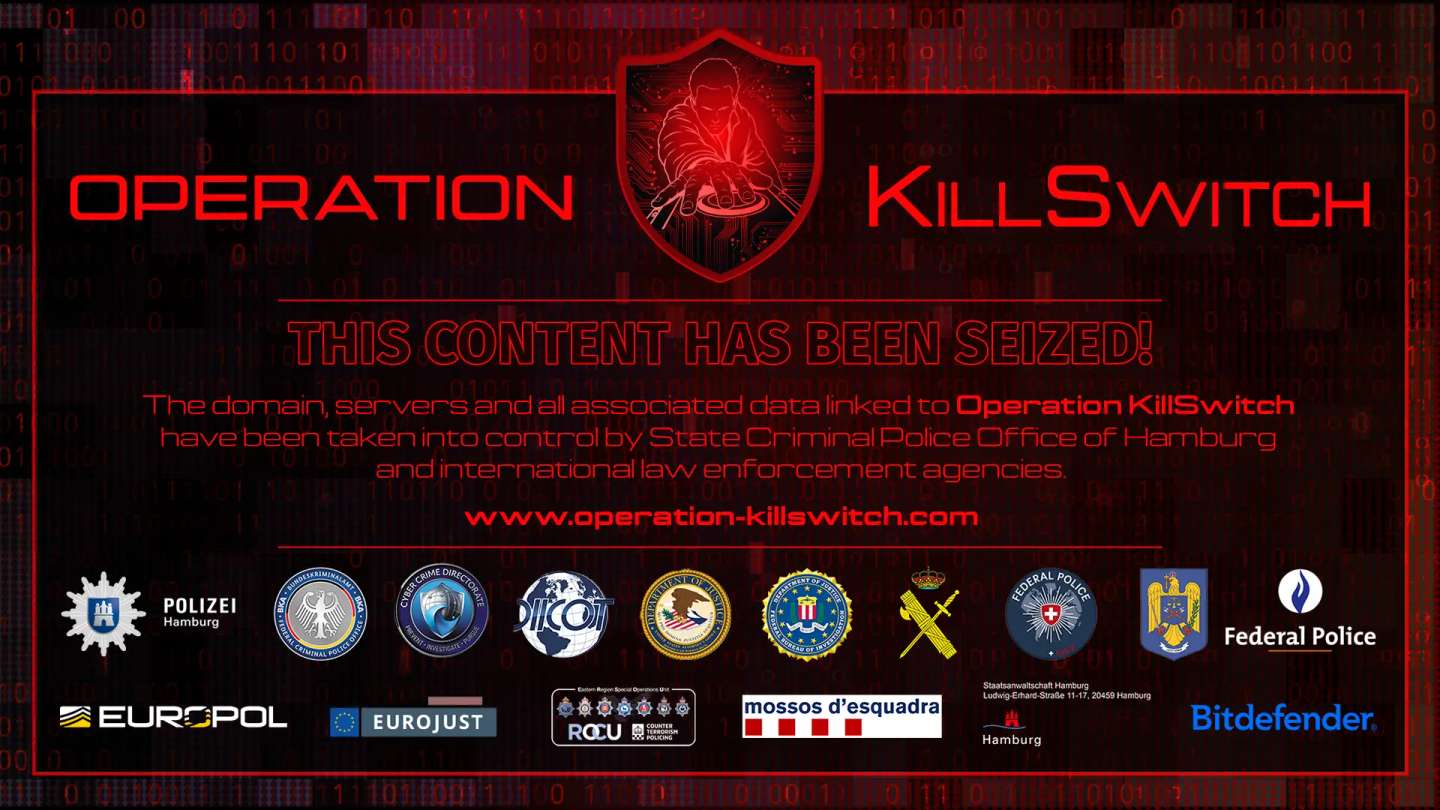
▲ O aviso deixado pela Europol nos sites anteriormente usados pelos hackers
Europol
O jovem líder de 16 anos traído pela sua paixão por motas
Os investigadores norte-americanos e espanhóis conseguiram identificar o alegado líder do grupo, de 16 anos, através do cruzamento de dois elementos. Quando no início de 2025 os KillSec atacaram a empresa pública Infraestructuras de la Generalitat, ligada à construção na Catalunha, pediram 13,3 milhões de euros para não divulgar os dados roubados. A empresa conseguiu controlar a situação e não pagou nem nada foi divulgado mas, além de terem provocado um prejuízo de um milhão de euros, os hackers deixaram uma pista para trás: dados que permitiram identificar um endereço IP, número que identifica cada um dos dispositivos ligados à Internet.
A Guardia Civil ligou-o a uma morada e, em março de 2025, foi contactada pelo FBI de Porto Rico. Os investigadores norte-americanos, na sequência de um ataque a uma empresa médica no território, tinham obtido uma fotografia de uma mota muito colorida que acreditavam pertencer ao líder dos KillSec. Segundo o jornal espanhol El País, a Unidade Operacional Central da Guardia Civil e os Mossos d’Esquadra conseguiram atribuir a mesma imagem a uma conta de WhatsApp, por sua vez relacionada com um número de telefone espanhol.
▲ Nesta imagem divulgada pela Europol, é possível ver uma das motas do alegado líder do grupo
Europol
A morada era na cidade espanhola de Alicante e, dentro de casa, as forças de segurança encontraram um jovem de 16 anos. “É totalmente autodidata”, disse uma fonte da investigação ao El País. O líder dos KillSec, de nacionalidade romena, ter-se-á interessado pelo cibercrime logo aos 12 anos.
Nelson Escravana, diretor de Comunicações e Cibersegurança do INOV INESC – Instituto de Engenharia de Sistemas e Computadores Inovação, não está impressionado com a idade do criminoso. “Os conhecimentos necessários para realizar um crime desta natureza não são assim tão inalcançáveis. Um jovem que se interesse pela informática começa a perceber os meandros do funcionamento dos sistemas e das aplicações e é uma questão de encontrar as ferramentas que já há muito tempo estão disponíveis” e cada vez mais acessíveis através da Inteligência Artificial (IA), sustenta.
Trata-se de um script kiddie, ou um jovem aspirante a hacker que não tem “conhecimento nenhum sobre cibersegurança, mas consegue realizar download de uma aplicação e utilizá-la para realizar um ataque”. Certo é que o suspeito detido em Espanha não frequentava a escola e mostrava aos amigos um poder de compra acima do normal para a sua idade. “Exibia telemóveis, relógios e, sobretudo, motas aos amigos”, conta a imprensa espanhola. Além da casa, também o escritório de um hotel foi alvo de buscas e a mãe do adolescente foi identificada sob suspeita de ser cúmplice nos crimes.
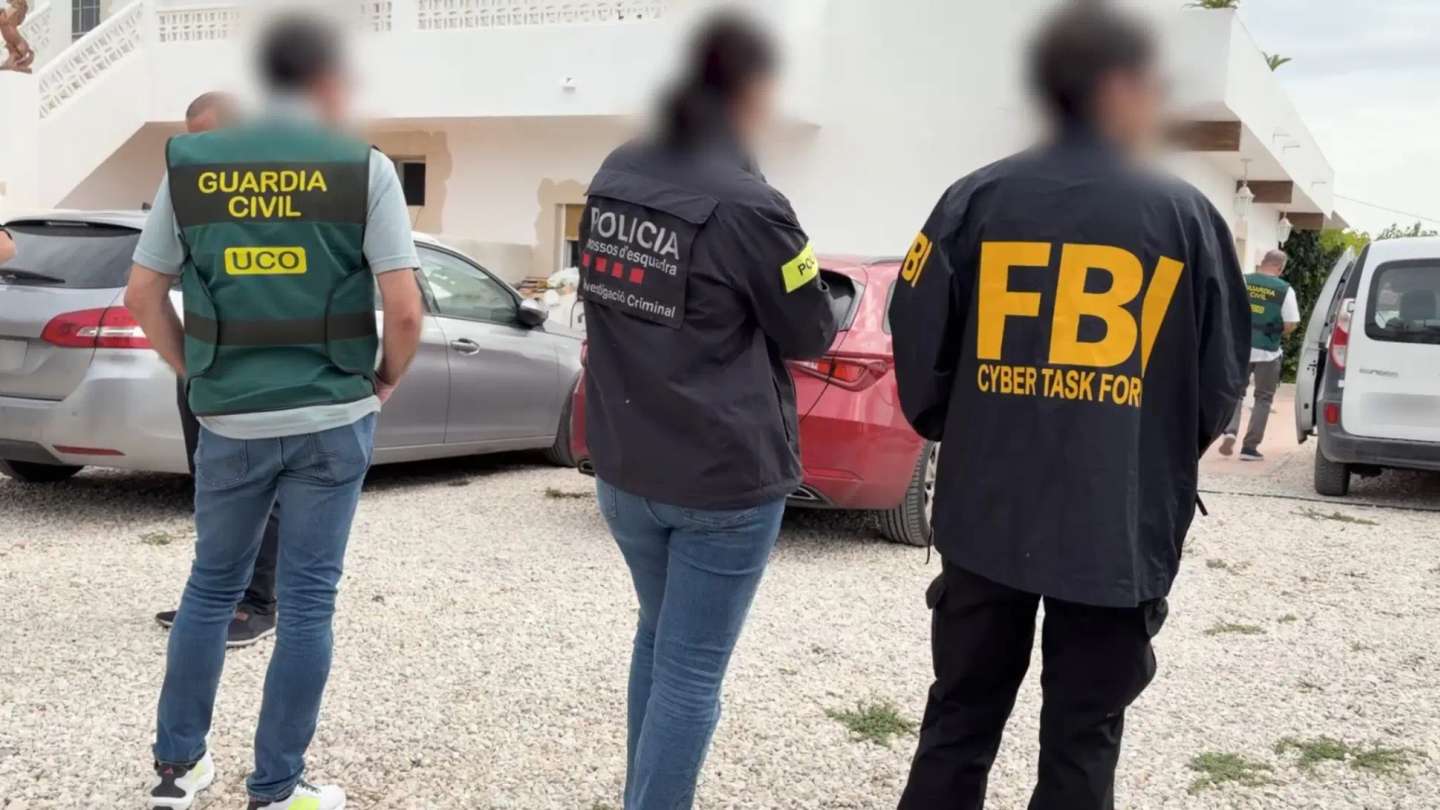
▲ Operação juntou em Espanha elementos de várias forças de segurança
Europol
O “Arquiduque” que abordava as vítimas
O jovem detido esta semana não trabalhava sozinho. São suspeitos de fazer parte do grupo, que criou um canal de Telegram em nome próprio em outubro de 2023, pelo menos mais três homens. Cada um tinha a sua função. Se ao rapaz de 16 anos cabia a liderança, a um jovem dois anos mais velho e que é suspeito de crimes cometidos ainda enquanto menor estava delegada a programação. Este último não foi detido. Contudo, foram presos um homem de 24 anos na Roménia, e outro suspeito de 25 anos no Reino Unido.
Identificado como Fouad Eltibrizi pelo FBI, o homem de 25 anos é neerlandês e servia de intermediário entre os hackers e as suas vítimas. Dava pelo nome de “Arquiduque” e os EUA pediram a sua extradição. À empresa de Porto Rico que levou à abertura da investigação federal, o “Arquiduque” terá dado sete dias para pagarem o resgate. Perante a falta do dinheiro, foram publicados 180 GB de dados de pacientes. Além de Porto Rico, registaram-se ainda ataques nos estados da Califórnia, Luisiana e Washington.
Fouad Eltibrizi foi preso em Manchester e indiciado pelos crimes de conspiração para aceder a um computador sem autorização para obter ganhos financeiros, causar danos sem autorização a um computador protegido, e transmitir ameaça para obter informação de computador protegido com a intenção de extorsão.
“O arguido e os seus coconspiradores levaram a cabo intrusões contra várias empresas e organizações, roubando informação altamente sensível e tentando extorquir as suas vítimas por somas substanciais de dinheiro”, frisou Héctor Ramírez-Carbó, o procurador dos EUA em Porto Rico. Se Fouad Eltibrizi for condenado, enfrenta uma pena máxima de dez anos.
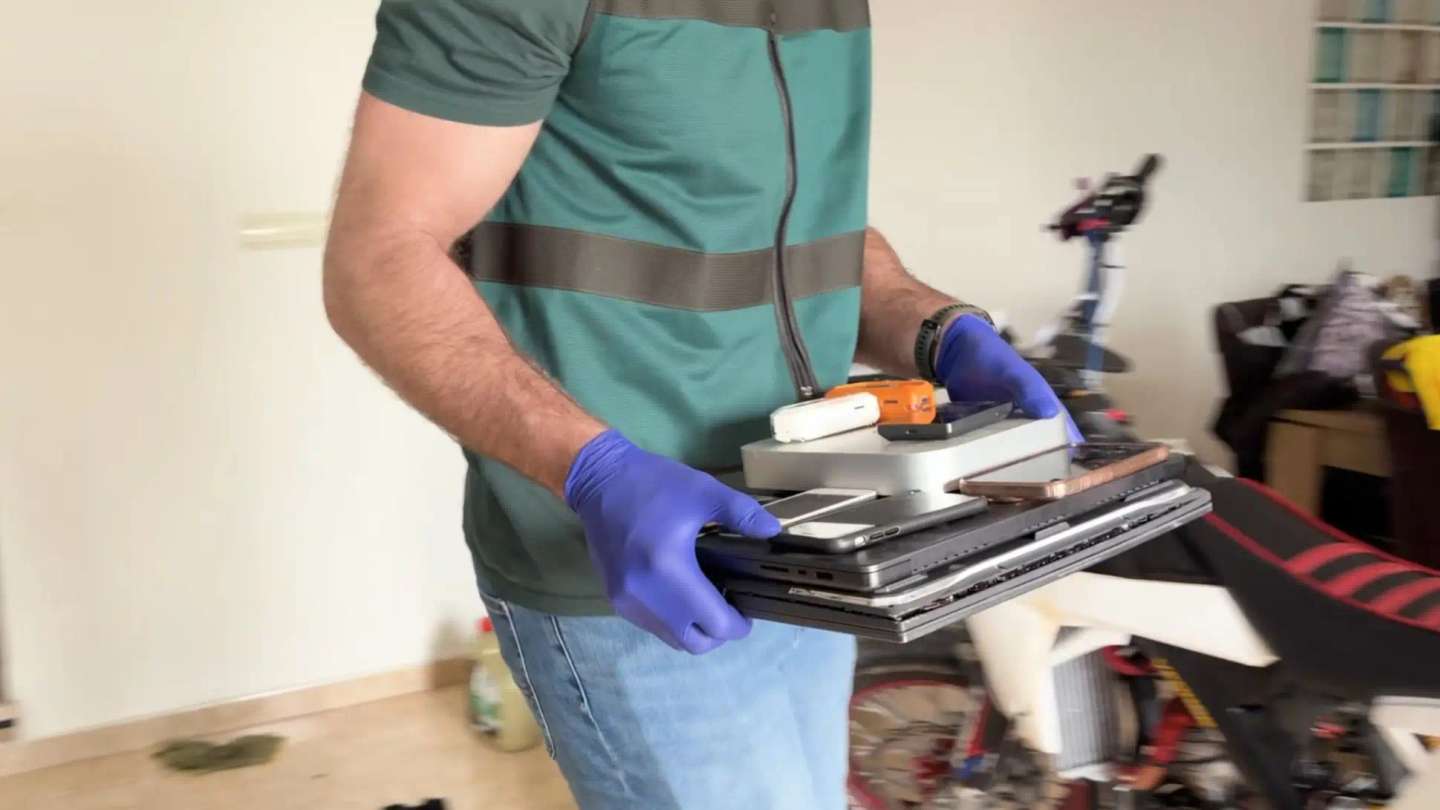
▲ Foram apreendidos vários equipamentos durante a operação KillSwitch
Inteligência Artificial permite contactar milhares de potenciais vítimas em simultâneo
Desde 2024 que o grupo Kill Security — morte à segurança, em tradução livre — ou KillSec estava ativo. Segundo a Europol, identificava e atacava as vulnerabilidades do software das empresas e conseguia acesso aos seus sistemas e aos dados guardados na chamada “nuvem”. De seguida, a informação era copiada para servidores sob o controlo dos hackers, que divulgavam o nome das vítimas na dark web. Estas podiam ou não pagar; neste último caso, os dados eram geralmente partilhados.
Na sua prática criminosa, os KillSec recorriam à IA para manterem as suas infraestruturas e para descobrir potenciais vítimas. “[A IA] Já está a ser utilizada de diversas formas pelos grupos de cibercrime”, confirma Nelson Escravana ao Observador. “Desde pesquisar sobre potenciais vítimas, construir as próprias ferramentas, em alguns casos mesmo conduzir de forma automatizada o diálogo com as vítimas e as campanhas de ataque, já há uma grande automatização”, o que torna possível “interagir virtualmente com milhares de vítimas em simultâneo sem necessitar de esforço pela parte do atacante”.
Além disso, permite “produzir conteúdos de phishing, desde sites até e-mails que são utilizados para atrair as pessoas para clicar e ir parar a um site falso”, e criar as chamadas deepfakes: conteúdos de voz e vídeo para assumir a identidade de alguém.
Ao mesmo tempo que a IA permite identificar e corrigir vulnerabilidades em sistemas de entidades públicas e privadas, também permite que estas sejam conhecidas e exploradas em poucas horas, quando “em 2020, por exemplo, o tempo era superior a um ano”, descreve Nelson Escravana. Por mês, as empresas de software fazem perto de mil atualizações quando, há um ano, eram cerca de 20, estima. Contudo, o maior fator de ameaça, mais do que esse aproveitamento, é a ação das pessoas dentro das organizações. “A engenharia social está presente em mais de 90% dos ataques, ou seja, têm por base alguém que foi enganado a conduzir uma ação que não devia ter feito”, como por exemplo, clicar num endereço enviado por email.
▲ Europol coordenou as diversas forças de segurança envolvidas na operação
JERRY LAMPEN/EPA
Ao KillSec, são atribuídos cerca de mil ataques em vários países: 70 foram na Alemanha e 28 no Reino Unido. Depois da operação policial, foram apreendidos 110 terabytes de dados acedidos ilegalmente e cinco servidores, dispositivos de armazenamento de dados e outras infraestruturas vão ser analisados para identificar outros cibercriminosos, ou vítimas.
De acordo com Jan Hieber, diretor do Gabinete de Polícia Criminal do Estado de Hamburgo, “o cibercrime é uma ameaça crescente e um grande desafio para as agências de segurança, que só pode ser combatido com sucesso através de boa cooperação, até através de fronteiras nacionais”. Foi nesta cidade alemã que as ações policiais conjuntas foram planeadas e, além das três detenções, foram levadas a cabo oito buscas domiciliárias em Espanha, Grécia, Roménia, e Reino Unido.
“O KillSec roubou dados sensíveis ao explorar as vulnerabilidades e pontos de acesso aos sistemas de organizações com pouca segurança. Cerca de 500 dos ataques suspeitos foram considerados, até agora, como de sucesso. O número pode alterar-se à medida que os investigadores analisam as provas recolhidas durante a operação”, indicou a Europol, em comunicado. Foram identificadas, para já, 280 vítimas.
Em Portugal, que não esteve envolvido nesta investigação, o Relatório Anual de Segurança Interna (RASI) de 2025 indica que foram detetados 60 incidentes pelo Centro Nacional de Cibersegurança: um aumento de 71% quanto ao ano anterior.
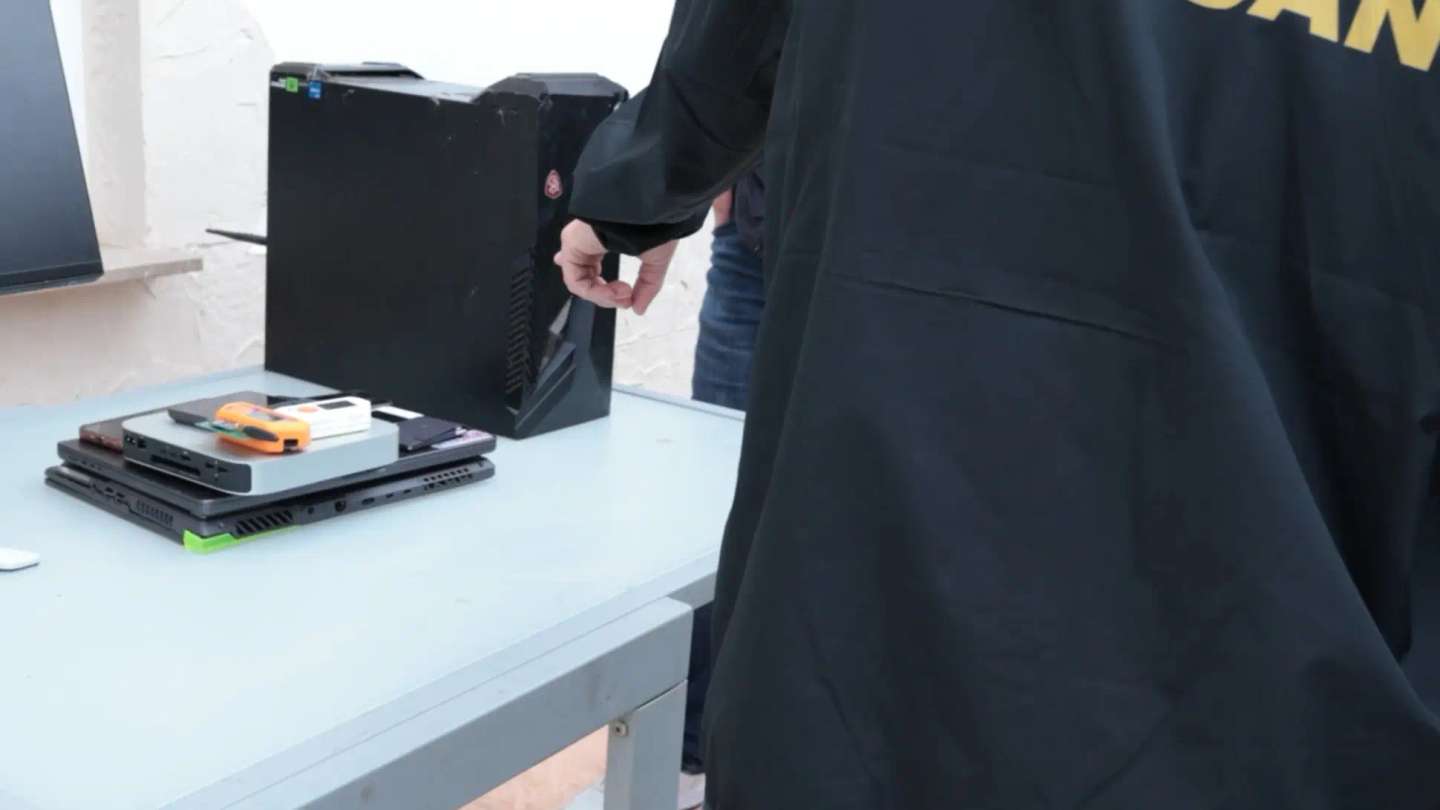
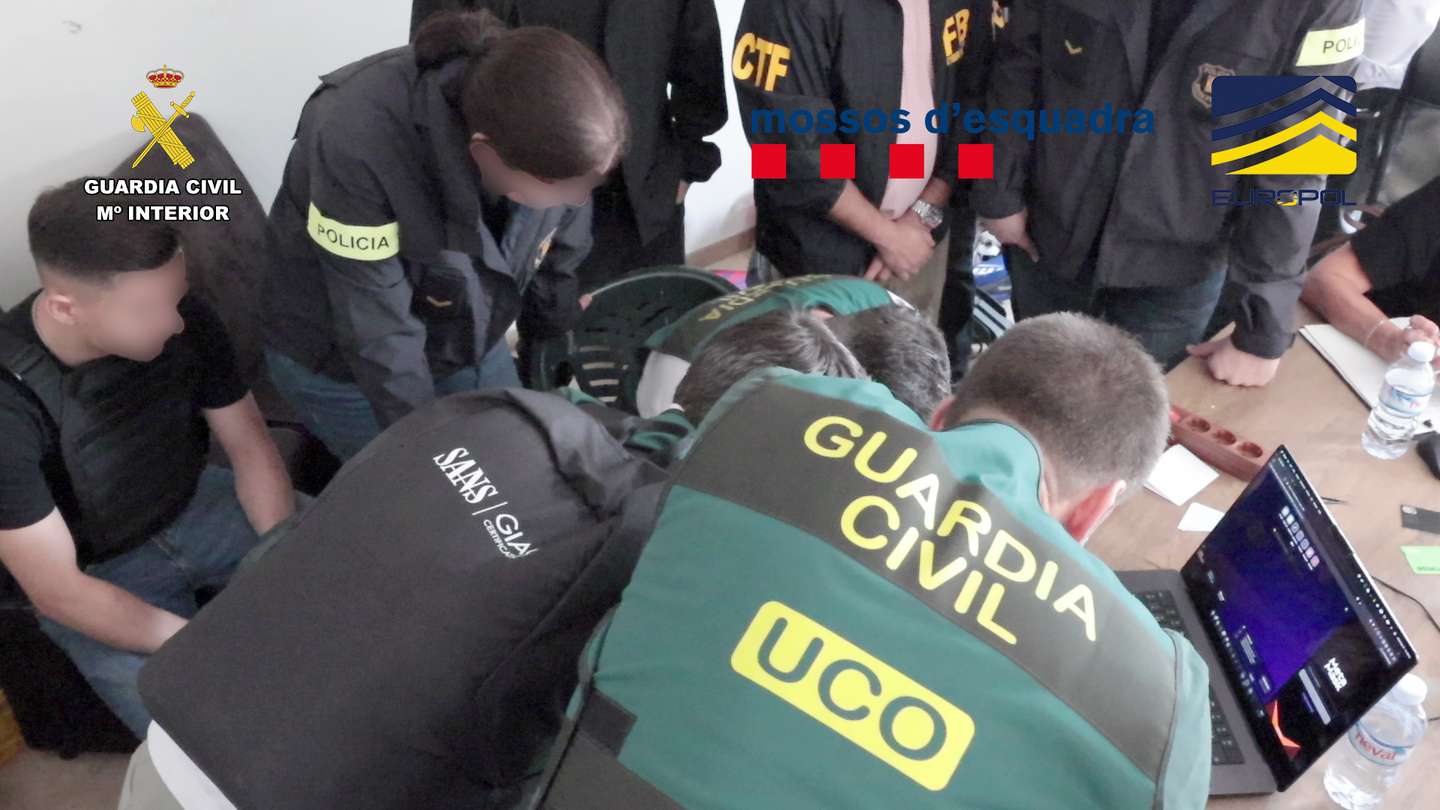
▲ Análise dos aparelhos apreendidos pode levar à identificação de mais suspeitos, ou de mais vítimas
Europol
FBI alvo de ataque de grupo de hackers, mas dados não foram divulgados. Podem ter sido vendidos
Fouad Eltibrizi é o segundo hacker neerlandês a ser detido no espaço de um mês. Em setembro, Pepjin van der S., de 24 anos, foi preso sob suspeita de ser um dos líderes dos ShinyHunters, um grupo internacional de hackers. Segundo o jornal neerlandês Algemeen Dagblad, uma unidade especial da polícia entrou na casa que Pepjin van der S. dividia com a mãe em Amesterdão e encontrou indícios relativos a dois homicídios que, alegadamente, iam ser cometidos no estrangeiro às ordens do hacker.
A detenção ocorreu dias depois de os ShinyHunters terem reclamado a autoria de um ataque ao FBI que permitiu aceder a dados pessoais, médicos e psiquiátricos. Também foram recolhidas informações acerca das funções de agentes da polícia federal norte-americana, como por exemplo, quem acompanha que país estrangeiro. Os dados podem comprometer operações do FBI ou expor a retaliações os responsáveis por detenções no crime organizado, segundo o podcast The Daily, do The New York Times.
Além disso, foram roubadas moradas, números de Segurança Social e detalhes até sobre os filhos dos funcionários do FBI. Mas de acordo com a agência noticiosa Reuters, o site usado pelos hackers ficou offline depois de ter expirado o prazo dado para que o FBI alterasse uma declaração sobre o grupo. Na mesma, datada de maio, o FBI descreve os ShinyHunters como “especialistas em fugas de dados e extorsão”; os ShinyHunters não gostaram, e atacaram.
Entretanto, também alegam que Pepjin van der S. não está ligado ao grupo, e segundo o The New York Times, não vão divulgar os dados roubados ao FBI online. Contudo, nada os impede de os vender a criminosos, ou até a governos estrangeiros.
“Envolver as autoridades” é o primeiro passo perante qualquer ataque de ransomware, aconselha Nelson Escravana. “Recomendamos que não se pague o resgate, porque este crime só existe porque é vantajoso. E não há nenhuma garantia de que pagando, se volte a ter acesso aos dados.” A prevenção, ainda mais em empresas que “dependem de sistemas de informação” é o mais importante. “Se uma organização estiver devidamente preparada para responder a um ataque de ransomware, pode ser perfeitamente gerível e sem impacto significativo.”
[Annie está de volta a Havana. Apesar das relações privilegiadas com altas figuras do regime, quer viver como os cubanos, divertir-se como os cubanos e… sofrer como os cubanos. Mas continua a ser filha do diretor da PIDE. E Fernando Silva Pais e Armanda Palhota não estão dispostos a deixá-la passar tão facilmente para o lado do inimigo. Já pode ouvir o terceiro episódio de “Os Escândalos de uma Revolucionária”, o novo Podcast Plus do Observador. Está disponível no site do Observador, na Apple Podcasts, no Spotify e no YouTube.]