
Índice
Índice
Max Schrems é o advogado que desafia as big tech, mas não é um particular fã do título “herói da privacidade” que conquistou pelos braços de ferro legais na área da proteção de dados. O austríaco de 37 anos estudou algum tempo na Califórnia, nos EUA, onde ouviu uma frase que acendeu o rastilho. “Na altura, havia um tipo do Facebook que dizia ‘os europeus são engraçados com todas as suas leis, mas se não forem seguidas nada acontece’”, explica em conversa com o Observador.
“A privacidade é um direito fundamental, faz parte da Carta dos Direitos Fundamentais, como a liberdade de expressão ou o direito à propriedade, é um direito garantido pela Constituição. Ao mesmo tempo, quando se trabalha nesta área, percebe-se que ninguém segue nada disto”, assume. “Comecei a aperceber-me disso quando ainda estava a estudar na Califórnia.” Depois da tal frase vinda de alguém ligado à maior rede social do mundo, decidiu avançar com um processo contra o Facebook por violação da proteção de dados. Em 2011, apresentou as primeiras queixas contra a rede social. Dois anos depois, formalizou uma reclamação contra a empresa junto da Comissão de Proteção de Dados Irlandesa, a entidade que supervisiona a atuação do Facebook em matéria de proteção de dados na União Europeia. O caso arrastou-se nos tribunais, até chegar ao Tribunal de Justiça da União Europeia (TJUE).
De um momento para o outro, as queixas e os processos apresentados por Schrems ganharam projeção internacional. “Tinha a imprensa do mundo inteiro a viajar para o meu apartamento, em Viena, e depois percebiam ‘ah, isto é um tipo contra o Facebook’, o que era totalmente ridículo.”
Na altura, ainda era um estudante na faculdade de direito. “Pensei que se eu era o tipo que estava no pelotão da frente da privacidade europeia isso diz muito sobre quão má é”, admite. “Não deveria ser um estudante a aparecer na televisão para falar sobre isto, deveriam ser reguladores e especialistas.”
Foi assim que, em 2018, no mesmo ano em que o Regulamento Geral de Proteção de Dados (RGPD) passou a ser obrigatório na União Europeia, Schrems lançou a None of your Business (Noyb), uma organização europeia para a defesa do direito à privacidade. Assim, deixou de apresentar ações contra as big tech em nome próprio e passou a fazê-lo com uma equipa, a partir da Áustria. Em sete anos, a Noyb lançou 877 ações no âmbito da proteção de dados e privacidade, visando empresas como a Meta, Google, Microsoft e Amazon, entre outras. A maioria dos casos (487), de acordo com o site da organização, está pendente.
A ideia inicial da Noyb, explica o fundador, passava por “otimizar e apresentar casos em que o sistema judicial funciona”, ao abrigo do RGPD. Um regulamento nascido para garantir que todos os Estados-membros têm as mesmas regras de proteção de dados pessoais. É este conjunto de regras que, por exemplo, determina que é preciso consentimento expresso para processar dados pessoais ou que há diferentes categorias de dados, consoante a sensibilidade. Passou a ser diretamente aplicável na UE a 25 de maio de 2018.
As regras da proteção de dados vão mudar. Saiba o que está em causa
Mas há diferenças entre as expectativas de 2018 e a realidade de 2025, assume o advogado ao Observador. “O problema é que, passados sete anos da aplicação do RGPD, não existe uma única jurisdição onde funcione”, critica. “Em alguns casos, os reguladores são uma ‘porcaria’ e simplesmente não o aplicam. Às vezes até querem fazê-lo, mas não têm os recursos, não recebem recursos suficientes do governo e portanto não podem fazer o seu trabalho.”
Aponta “pequenas diferenças” entre a forma de atuação dos reguladores europeus no que toca à privacidade. “Um dos casos mais interessantes na Europa é Espanha, porque tem cerca de seis/sete decisões por dia e diz às empresas as penalizações e as consequências.” Vê menos atividade na Irlanda. “Os irlandeses produzem aproximadamente o mesmo número de decisões por ano do que os espanhóis num dia”, exemplifica.
Max Schrems defende que, em vários casos, não é uma questão de recursos, mas sim “de ordem política”. “Em muitas jurisdições é cada vez mais comum que [reguladores de proteção de dados] sejam nomeados politicamente”, o que poderá limitar a independência para aplicarem as leis de privacidade e penalizarem de forma mais pesada às tecnológicas, contextualiza.
Tece também críticas ao facto de o RGPD se traduzir em burocracia, especialmente para as empresas mais pequenas. “É um grande sorvedouro [de tempo e recursos] e considero que é inútil. Aqueles que querem regular com estas abordagens [de risco] são aqueles que não preenchem a informação e para quem não há consequências.” O advogado e ativista defende que, para uma aplicabilidade mais real do RGPD, faria sentido “diferenciar” a aplicação das regras. “Acho que precisamos de diferenciar muito mais a questão: não é sobre ter menos regulamentação, mas sim sobre ter uma regulamentação que realmente atinge quem deve atingir.” Volta a dar como exemplo as redes sociais da Meta.
“O RGPD exige que se registem todas as atividades de processamento de dados. (…) Recebemos um desses registos do Facebook. Seria de esperar que tivesse o registo mais complexo de todos. Eram quatro páginas. Eles simplesmente não querem saber, não preenchem”, afirma.
▲ A organização Noyb tem em curso várias ações contra tecnológicas e empresas que infringem as regras do RGPD, em vários países da UE
Georg Molterer
Big tech ainda encaram multas de privacidade como um “imposto”
Algumas empresas do mundo tecnológico têm sido alvo de coimas por questões ligadas à privacidade em vários pontos da Europa. Logo em janeiro de 2019, menos de um ano depois da entrada em ação do RGPD, a Google foi multada em 50 milhões de euros em França por não divulgar aos utilizadores como processava dados do Google Maps e do YouTube para apresentar anúncios. Com o passar dos anos, a escala das multas foi crescendo: em dezembro de 2024, a Comissão de Proteção de Dados da Irlanda multou a Meta em 251 milhões de euros por uma violação de dados que, em 2018, afetou 29 milhões de utilizados — três milhões deles na UE; em maio de 2023, a Irlanda impôs à Meta uma multa recorde de 1,2 mil milhões de euros; já este ano, foi a vez de o TikTok receber uma penalização, também na Irlanda, de 530 milhões de euros pela transferência de dados para a China.
TikTok multado em 530 milhões de euros por envio de dados pessoais de europeus para a China
Para Max Schrems, estas coimas são migalhas na faturação das tecnológicas. “As big tech são muito boas a selecionar as jurisdições onde estão”, nota. “Geralmente, ficam todas na Irlanda ou no Luxemburgo, porque os reguladores de lá não fazem nada”. Volta a dar como exemplo as multas à Meta. “Mesmo que paguem a multa máxima, que ao abrigo do RGPD é de quatro mil milhões de euros se tiverem comportamentos ilegais durante anos, têm lucro.”
“No fim, [as coimas] são [para essas empresas] quase um imposto [de privacidade]. É como se dissessem ‘de qualquer maneira não pagámos quase impostos, porque estamos na Irlanda. Se recebermos uma multa — da qual vamos recorrer e vamos pagar em dez anos — é uma percentagem ínfima dos nossos lucros.’ É fundamentalmente por isso que a abordagem regulamentar não funciona”, considera.
Dá como exemplo os cinco anos que passou em tribunal em litígio com o Facebook. “Durante todo este processo, foram usados dados, feitos lucros e nada foi apagado. O problema na UE é que se aprova cada vez mais legislação digital mas não a aplicamos.” “É engraçado que a Europa pensa ‘somos os maiores protetores de privacidade que o mundo já viu, somos maravilhosos’. Mas, na verdade, não acontece nada se se infringir a lei”, lamenta Max Schrems.
Nova batalha contra a Meta, agora sobre a recolha de dados para treinar IA. “Mandaram-nos passear”
Desde que a Meta anunciou, ainda no ano passado, que ia passar a treinar sistemas de inteligência artificial (IA) com dados de utilizadores que a Noyb ficou em alerta. Ainda em junho de 2024, fizeram chegar às autoridades de 11 países da UE (Áustria, Bélgica, França, Alemanha, Grécia, Itália, Irlanda, Países Baixos, Noruega, Polónia e Espanha) queixas para impedirem este processamento. A Meta, que inicialmente tinha travado esses planos na União Europeia, acabou por avançar já este ano.
Desde 27 de maio que a Meta está a usar dados dos utilizadores europeus para treinar modelos de IA, como o Llama. A empresa fez avisos sobre a decisão mas, como então salientou a Noyb de Max Schrems, foi usada uma lógica de opt-out, em que o utilizador tinha de expressar que não queria que os seus dados fossem usados. Na perspetiva do advogado e ativista, devia ser ao contrário, ou seja, ser a empresa a pedir autorização aos utilizadores para usar os dados para este fim. A 14 de maio, a Noyb enviou uma proposta à Meta de cessação e desistência (cease and desist) para interromper os planos. “Mandaram-nos passear, era óbvio que iam fazer isso. Agora existem litígios pendentes em diferentes jurisdições“, explica.
Schrems não apresenta muitos detalhes sobre os próximos planos para este caso, mas admite que existe a opção de “obter uma medida cautelar, que basicamente é uma ação judicial para bloquear [o processamento] em toda a Europa. Estamos a planear lançar isto nas próximas semanas ou meses. Vamos ver.”
O advogado tece críticas à argumentação da Meta que assume mais interesse em treinar a IA do que o direito dos utilizadores à privacidade. “É basicamente isso que a Meta está a argumentar, o que é bastante ousado porque dizem que podem simplesmente pegar em todos os seus dados e inseri-los numa máquina sem saber o que lhes acontece depois, e que isso é um interesse maior do que o direito à privacidade.”
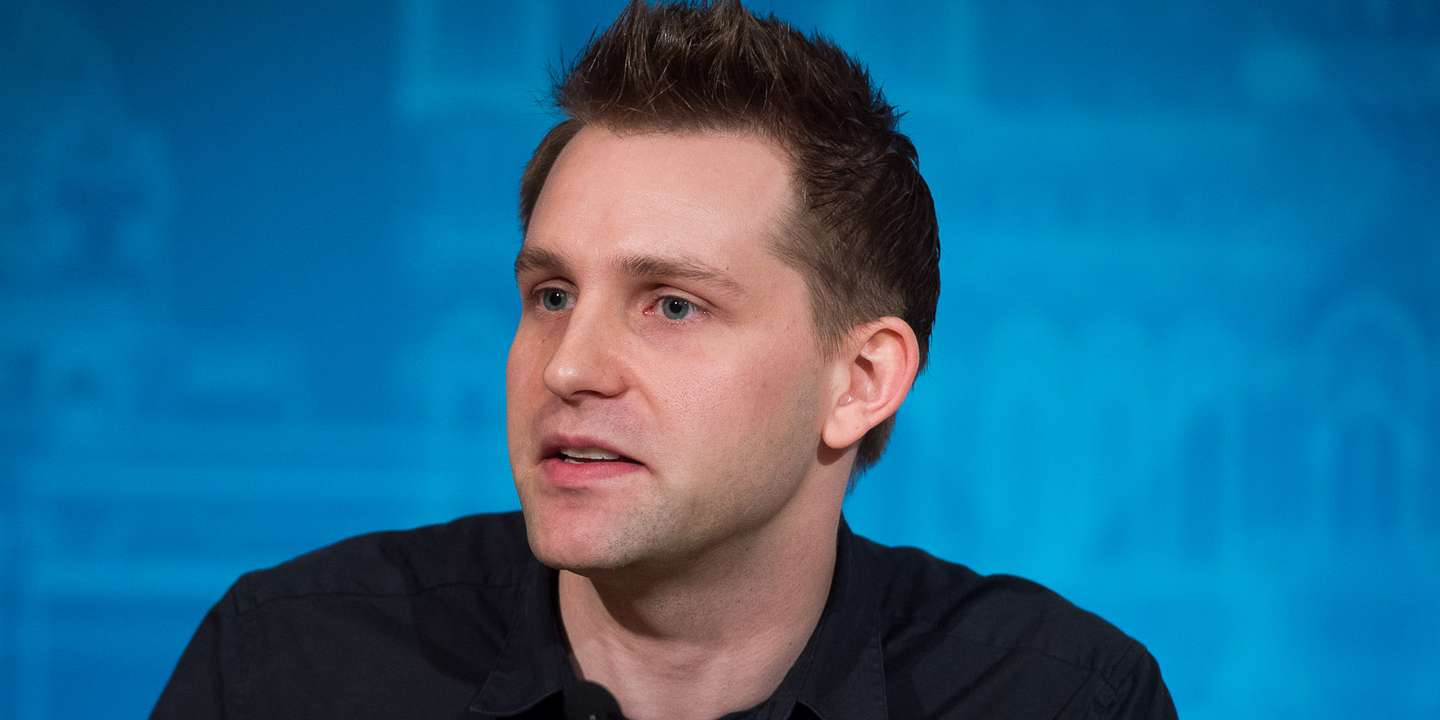
▲ Schrems, um advogado austríaco, começou a desafiar as big tech quando ainda era estudante
Georg Molterer
“No que toca à China ou a Rússia, é interessante perceber que os EUA têm interesses semelhantes aos da Europa”
Uma boa parte da carreira do ativista Max Schrems está ligada ao litígio com empresas de tecnologia dos EUA. Mas, este ano, a Noyb avançou com uma queixa contra várias empresas chinesas, incluindo a plataforma TikTok, as lojas Shein e Temu, a gigante WeChat ou a fabricante de smartphones e gadgets Xiaomi.
Em janeiro, a organização apresentou as queixas junto das autoridades da Grécia, Itália, Bélgica, Países Baixos e Áustria. Em causa estão as transferências de dados de utilizadores europeus para fora da União Europeia, uma infração no âmbito do RGPD. Max Schrems lembra que “desde 1995 que a lei da UE proíbe a exportação de dados pessoais para fora da UE, a menos que seja absolutamente necessário ou que haja garantias implementadas de que os dados não vão sofrer abusos no estrangeiro”.
E, até agora, a questão era maioritariamente dos EUA, uma vez que não havia, segundo diz, praticamente qualquer transferência da Europa para a China. Mas algo mudou. “Nos últimos dois/três anos, transformou-se numa questão [também para a Europa] devido ao TikTok, Alibaba, etc“, refere. As lojas da Shein e da Temu também têm conquistado muitos utilizadores europeus — Portugal não foge à tendência.
“Obviamente o Governo chinês tem basicamente acesso ilimitado aos dados pessoais dos europeus assim que os dados chegam à China”, afirma Schrems. “Por isso, na realidade, se queremos parar isto temos de garantir que os nossos dados são respeitados”, realça. E estabelece um paralelismo. “No que toca à China ou à Rússia, é interessante perceber que os EUA têm interesses semelhantes à Europa.”
Já sobre as relações entre os Estados Unidos e a União Europeia, as entidades europeias são “extremamente dependentes de serviços dos EUA”, considera. Assim que Trump chegou à Casa Branca, começaram as análises sobre se a relação tremida entre os dois lados do Atlântico acarretaria fragilidades para o mundo digital.
Max Schrems nota que a “preocupação original” com estas transferências já vem do tempo da “informação divulgada por Edward Snowden”, que denunciou o escândalo de vigilância da norte-americana NSA. “Todas as big tech dos EUA devem disponibilizar cópias dos dados da UE a pedido da NSA — basicamente, espionagem sobre nós, os nossos negócios e os nossos políticos. Isto já era um enorme problema com a administração Obama. Obviamente numa altura em que a relação entre a UE e os EUA é muito mais questionada isto torna-se um problema ainda maior”, refere.
Se existisse uma ordem executiva de Trump, que até já cobiçou a Gronelândia, território europeu (pertence à Dinamarca), que ditasse a proibição de tecnológicas norte-americanas terem ligações à Europa, “qualquer escola, hospital ou empresa dinamarquesa [neste caso, mas extensível à Europa] que usasse serviços da Amazon, Google ou Microsoft poderia ficar sem eles do dia para a noite se Trump assinasse uma ordem executiva”. “Saliento, isto não é uma questão ‘provável’ mas pelo menos ‘pensável’ por agora.”
A curto prazo, explica, “a única solução realista” para responder a cenários deste tipo “passaria por serviços de alojamento puramente na União Europeia”.