
Índice
Índice
Regras para a proteção de dados, para a resiliência das operações, para a cibersegurança ou ainda para a inteligência artificial (IA). Estes são apenas exemplos da produção de legislação pela União Europeia nos últimos anos. É certo que nem todas as empresas e organizações são abrangidas pela totalidade destes regulamentos, mas até a Comissão Europeia reconhece que atingir a conformidade com as várias regras acarreta complexidade e custos pesados.
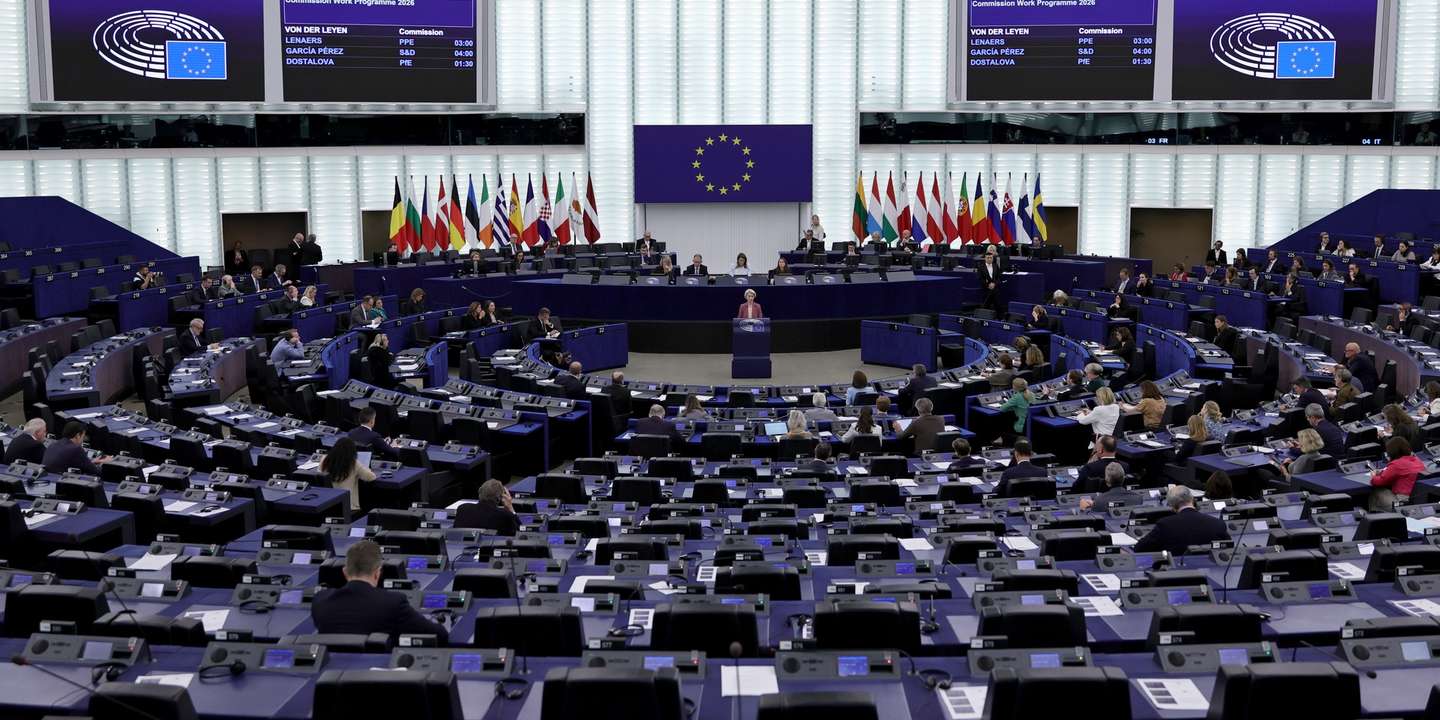
Numa tentativa de “simplificar” a vida às empresas, a Comissão decidiu avançar em novembro com uma proposta para um novo pacote digital, que abre a porta a alterações em vários regulamentos. Bruxelas justificou a medida com a pretensão de as empresas “gastarem menos tempo com trabalho administrativo e com medidas de conformidade” e usem essa margem para “inovarem e ganharem escala”. A proposta, conhecida por Digital Omnibus, tem duas grandes áreas de atuação: uma que abrange dados, cibersegurança e regras de privacidade e outra virada para a IA.
A proposta prevê ajustes em regras no Regulamento Geral de Proteção de Dados (RGPD), na diretiva de cibersegurança NIS2 e no recente AI Act, em que a União Europeia foi pioneira a regulamentar a inteligência artificial. A Comissão argumenta que, com este pacote para o digital, quer apostar em “regras de inovação de IA mais amigáveis” para as empresas.
No âmbito desta proposta, Bruxelas estima que, em 2029, as empresas possam poupar “até cinco mil milhões de euros em custos administrativos”. Também foi traçado o objetivo de, dentro de cinco anos, as empresas conseguirem reduzir em 25% os fardos administrativos; para as pequenas e médias empresas (PME) o objetivo é ainda maior: 35%.
Quais são as principais mudanças deste pacote?
A ideia é que seja possível simplificar as regras que já existem em três grandes áreas: inteligência artificial, cibersegurança e dados. Ao longo dos últimos meses, Bruxelas foi recebendo vários contributos sobre as arestas a limar nos diferentes regulamentos.
A proposta deste pacote digital é abrangente, notam os advogados, mas há algumas alterações que saltam mais à vista, nomeadamente na área do AI Act, o primeiro quadro regulatório para a IA, cujas regras passaram a ser aplicadas na UE em agosto de 2024, enquadrando o uso da IA em diferentes patamares de risco.
No entanto, Ricardo Henriques, sócio da Abreu Advogados, diz ser “um pouco redutor” focar a proposta do Digital Omnibus na IA, ainda que compreenda que “tenha ficado um pouco colada a este tema”. “Obviamente é aquilo que tem centrado mais atenções em termos de capacidade de inovação, competitividade e soberania também”.
O Digital Omnibus prevê um “aligeirar das regras” em vários pontos do regulamento de IA, mas em particular para os sistemas de risco elevado, explica o advogado. A definição do AI Act determina que se está perante um sistema de IA de risco elevado quando a IA é por si só um tipo de produto ou quando integra um produto como componente de segurança. O uso de sistemas de IA em áreas como a educação, emprego, imigração ou justiça é considerado, pela lei europeia, como um uso de risco elevado.
É que, apesar do AI Act já estar em vigor, as regras mais exigentes de conformidade só deveriam ter aplicação a partir de agosto de 2026. Entre a lista de conformidade contam-se regras mais apertadas em várias áreas, como na qualidade de dados, na mitigação de enviesamento dos sistemas e na supervisão humana.
Com a proposta em cima da mesa, as exigências para os sistemas de risco elevado ficam adiadas 16 meses, avançando o calendário para dezembro de 2027 ou, dependendo dos casos, agosto de 2028. “As outras obrigações [no AI Act] não eram tão problemáticas. O conjunto de regras bastante extenso relacionadas com os sistemas de risco elevado é que representava alguma preocupação”, contextualiza Ricardo Henriques.
Paulo Correia, advogado da Santiago Mediano, fala em “diluir as exigências”. A prorrogação de datas de implementação de certas obrigações parece reconhecer, “de certa forma”, que “algumas medidas foram prematuras, até porque o próprio AI Act é muito conceptual”.
No documento de trabalho da Comissão Europeia é dito que “todos os grupos” ouvidos a propósito da proposta “expressaram preocupações com a complexidade da interação do AI Act com outra legislação da UE”. “A incerteza, a duplicação de requisitos e a governação criam encargos na aplicação prática das regras. As empresas e as associações empresariais apelaram frequentemente à introdução de mais mecanismos de reconhecimento mútuo da conformidade entre as leis”, diz o texto.
Mas também há outras emendas propostas como a “extensão da simplificação, com algumas exceções já dadas às PME, para as empresas de média dimensão”, propõe Bruxelas, ou uma conformidade mais alargada para que “mais inovadores possam usar as sandboxes [áreas de testes] regulatórias”.
▲ A Comissão Europeia considera que a simplificação das regras permitirá poupar milhões às empresas
Getty Images/iStockphoto
A possibilidade de alterações ao Regulamento Geral de Proteção de Dados (RGPD), uma legislação que passou a ser aplicável na UE em maio de 2018, é outra proposta em cima da mesa. No texto, a Comissão falou em “emendas” para “harmonizar, clarificar e simplificar algumas regras”, mais uma vez dando ênfase ao “apoio à inovação e à conformidade pelas organizações”.
Novas regras de proteção de dados pessoais entram em vigor em toda a UE
“Há um conjunto de alterações mais críticas do que outras” no RGPD, reconhece Jorge Martins Silva, sócio da MFA Legal. “Uma delas tem a ver com a definição de dado pessoal”, explica. Na redação atual, o RGPD considera que é um dado pessoal qualquer informação que permita identificar “direta ou indiretamente” alguém. Só que, na contextualização da proposta, é dito que vários participantes no mercado apontaram “falta de clareza sobre quando alguém pode ser ‘indiretamente identificado'” e se, nesses casos, o RGPD também se aplica.
Com o Digital Omnibus, fica a proposta de alterar a definição de dado pessoal no RGPD especificando que “a informação não é considerada um dado pessoal para um certa entidade quando esta não tem os meios para conseguir, de forma razoável, identificar uma pessoa”. O que faria, como resultado, que qualquer um desses dados, “em princípio, não seria incluído no escopo de aplicação” do RGPD, é dito no documento.
“O conceito de dado pessoal é mais circunscrito, o que significa que há mais informação que pode ser partilhada com terceiros que, na pureza da definição do RGPD, poderia ser considerada dado pessoal e que, agora, já não será”, resume Jorge Martins Silva. O especialista reconhece que “há quem entenda, com alguma razão, que esta evolução reflete a própria evolução da definição [de dado pessoal], e que por isso não se está a criar nada disruptivo”.
Ainda no âmbito do RGPD, a proposta traz também uma “modernização das regras das cookies”, os ficheiros que vão seguindo as interações dos utilizadores nos sites. A Comissão reconheceu alguma “fadiga” por parte dos utilizadores, que têm de aceitar a política de cookies sempre que visitam um site. Na proposta, sugere-se uma alteração para que a informação sobre cookies só seja pedida no mínimo seis meses entre visitas a sites.
Neste pacote digital, mas não ligado a alterações ou ajustes aos regulamentos europeus, a Comissão propõe, também, a adoção de uma carteira empresarial europeia. Esta ferramenta, dirigida a empresas e organismos do setor público europeu, tem como objetivo a digitalização de operações que, hoje em dia, ainda têm de ser feitas presencialmente. A ideia é que, através desta ferramenta, as empresas possam assinar e autenticar documentos de forma digital, sem necessidade de deslocações. A carteira também permitirá criar, armazenar e trocar de forma segura documentos entre empresas e administrações públicas. Segundo o anúncio da Comissão Europeia, será ainda possível assegurar a comunicação válida com “outras empresas ou administrações públicas no próprio país e nos outros 26 Estados-membros com toda a segurança”.
Na argumentação de Bruxelas, a criação de uma carteira empresarial europeia permite facilitar “a expansão de uma empresa noutros Estados-membros, o pagamento de impostos e a comunicação com autoridades públicas na UE”. Num cenário de “ampla aceitação” da ferramenta, Bruxelas estima que seja possível poupar “até 150 mil milhões de euros por ano” em custos administrativos”.
Em outubro, Gonçalo Matias, ministro da Reforma do Estado, anunciou que Portugal vai testar as carteiras digitais para empresas a partir de janeiro. “Portugal será o primeiro país da União Europeia a lançar esta ‘business wallet’ para podermos beneficiar da experiência que já temos na carteira individual”, explicou o governante. Atualmente, já é usada em Portugal a carteira digital individual gov.pt, que permite guardar documentos como o Cartão do Cidadão e a carta de condução. A apresentação do formato digital tem o mesmo valor legal dos documentos originais.
Uma proposta para aligeirar, afinar e harmonizar regras, consideram especialistas
Na apresentação da proposta, Valdis Dombrovskis, comissário europeu para a Economia, reconheceu que, “até agora, a Europa não colheu ainda todos os benefícios da revolução digital”. “Não nos podemos dar ao luxo de pagar o preço de falhar em responder às exigências de um mundo em mudança”, declarou.
As palavras dos especialistas ouvidos pelo Observador vão ao encontro da declaração do responsável europeu. Joana Pinto, sócia da área de Tecnologia, Media e Telecomunicações (TMT) da Antas da Cunha Ecija, descreve a proposta como uma iniciativa que “pretende equilibrar duas pressões que a Europa está a sentir”. “Por um lado, quer garantir a liderança ética nesta matéria do digital, mas, por outro lado, também quer de alguma forma evitar que esta complexidade regulatória comprometa a competitividade das empresas.”
A especialista discorda da versão de que a proposta é “um sinal de desregulação encapotada”, já que considera que “os pilares do AI Act, do RGPD, da NIS vão permanecer intactos”. “Não se mexe aqui com a arquitetura central da regulamentação europeia”, vendo um exercício de “afinação normativa”.
Ainda assim, na opinião da especialista de TMT da Antas da Cunha Ecija, o exercício “não é ingénuo nem neutro”, porque “resulta de um processo de vários meses de diálogo com a indústria e também com a constatação de que é necessário ajustar o modelo regulatório às próprias dinâmicas do mercado”.
“Há um sentimento generalizado na indústria europeia de que, com estas regras que têm vindo a ser criadas pela Europa, as empresas europeias estão a lutar com um ou se calhar os dois braços amarrados atrás das costas”, resume Paulo Correia, advogado e sócio da Santiago Mediano Advogados.
Habituado a lidar com os regulamentos europeus, admite a existência de um sentimento na indústria de que, “com a legislação europeia, há menos competitividade, menos dinâmica”. Paulo Correia relata que a situação é ainda mais sensível para as startups. “São empresas com pouco capital, que não têm acesso a recursos jurídicos — por exemplo consultores — e que são aquelas que têm mais dificuldade em lidar com estes temas.” E, em particular quando se fala em inovação, lembra a lógica do “first to market, a expressão quando se consegue colocar primeiro um produto no mercado, que tem um ganho de competitividade enorme”.
Já Jorge Silva Martins, sócio da área da Tecnologia, Digital e Regulatório da MFA Legal, explica ao Observador que “uma regulação maximalista”, como a multiplicação de regulamentos na UE, “tem um efeito perverso”. “Por um lado, regular antes do tempo, a ânsia regulatória de garantir que tudo o que está a ser feito, que já tem enquadramento legal que é aplicável, no meu entendimento, é um erro, porque nem sequer deixa que a tecnologia se desenvolva”, afirma.
Proposta inclui alterações à forma de reportar incidentes de cibersegurança e de dados
A proposta contém ainda mudanças na área da cibersegurança, pretendendo-se promover a “criação de um ponto único para reportar incidentes ou notificar violações de dados pessoais”, com o argumento de que isto poderá gerar “grandes poupanças às empresas, enquanto também aborda a questão generalizada da falta de reporte de informação”. “Isto não é apenas uma solução proporcional, como também gera uma solução chave de simplificação através de uma ferramenta digital e apoia a eficácia das obrigações de reporte”, é possível ler no texto da proposta.
O procedimento atual implica que haja, pelo menos, um contacto com o respetivo centro de resposta a incidentes e também com a entidade de proteção de dados nacional.
A responsabilidade de desenvolvimento, manutenção e operacionalização desse portal único ficaria a cargo da agência de cibersegurança da União Europeia (ENISA).
Contactada pelo Observador, a agência de cibersegurança da União Europeia (ENISA) mostra-se “preparada para apoiar os esforços ligados à simplificação regulatória para simplificar as regras internas do mercado da UE, em particular na informação de incidentes de cibersegurança e reduzir o fardo administrativo para as entidades”. A ENISA espera que, desta forma, as empresas “se possam focar em responder ao incidente”. A agência, sediada em Atenas, afirma que pode “apoiar o desenvolvimento e a manutenção de um ponto único de contacto que vá ao encontro das necessidades dos Estados-membros e entidades de reporte”.
Sobre os recursos necessários para a tarefa, a ENISA afirma que se trata de “um esforço a longo prazo” e que, nesse sentido, “deve ser planeado um financiamento e dotação de recursos de forma sustentável e adequada”. A ENISA remete as estimativas de custos para a documentação da Comissão, que aponta para seis milhões de euros. Além disso, aponta-se para a necessidade adicional de “dois a quatro funcionários a tempo inteiro” por Estado-membro e oito trabalhadores a tempo inteiro para a ENISA.
Paulo Correia, advogado da Santiago Mediano, refere que a medida do ponto de contacto único “é das tais que acabam por ser positivas”, mas considera que “é quase uma gota no oceano”.
Ainda neste âmbito das notificações, a proposta sugere uma alteração nos prazos e notificação. Atualmente, as empresas têm 72 horas para notificar as autoridades, mas, com a proposta, o prazo aumentará para 96 horas. Paulo Correia reconhece que atualmente “há dificuldades práticas no cumprimento do prazo, que é demasiado curto”.
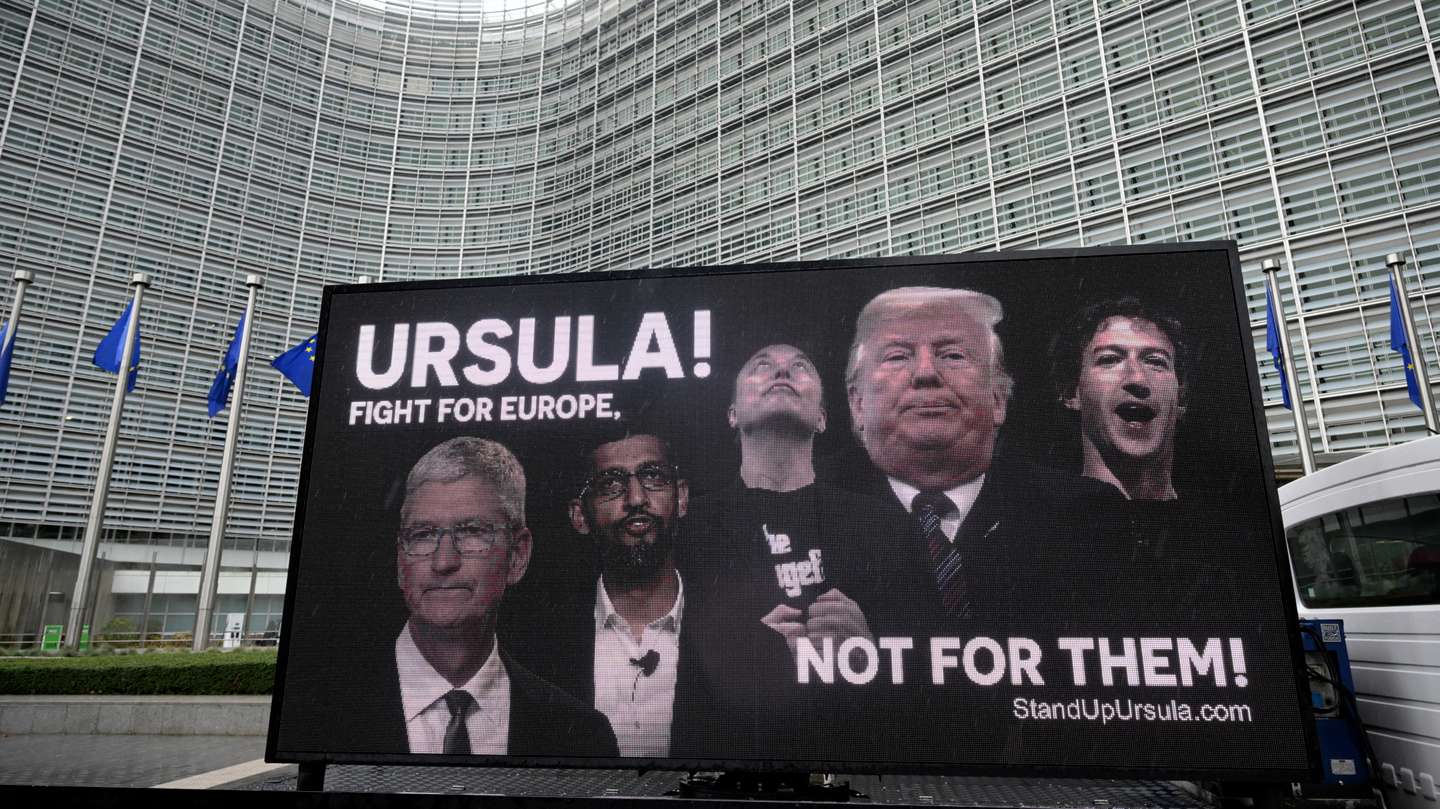
▲ No dia em que a proposta foi anunciada, várias associações, como o movimento People vs Big Tech, WeMove Europe e a EDRi, colocaram cartazes com uma mensagem contra o pacote Digital Omnibus
AFP via Getty Images
Críticos temem “retrocesso nas proteções digitais da UE”
Ainda antes de Bruxelas lançar oficialmente a proposta do Digital Omnibus, várias associações sem fins lucrativos levantavam dúvidas sobre o que aí vinha, até pelas informações avançadas, uns dias antes, pelo jornal Politico. Assim, a 13 de novembro, 127 organizações da sociedade civil e sindicatos emitiram um comunicado conjunto de “sério alarme” sobre a possível proposta, temendo que “o que estaria a ser apresentado como uma ‘facilitação técnica’ das leis digitais da UE” poderia tornar-se “numa tentativa de desmantelar de forma encoberta as proteções mais fortes da Europa contra as ameaças digitais”.
Ao mesmo tempo em que pediam à Comissão Europeia para “impedir imediatamente qualquer tentativa” de mexer em temas como o RGPD ou o AI Act, os signatários afirmavam que “não era demasiado tarde para a Comissão Europeia mudar de curso e defender, não desmantelar, as leis que nos protegem a todos”.
Só que o pedido parece não ter chegado ao destino e, a 19 de novembro, a proposta foi oficializada pela Comissão Europeia. Seguiram-se mais alertas por parte de associações. A European Digital Rights (EDRi), uma rede que representa várias associações, incluindo a portuguesa D3, e ativistas e académicos dos direitos digitais, alertou para o risco de “reabertura das proteções digitais nucleares da UE”, com referências às possíveis alterações ao RGPD, à diretiva de privacidade e também ao AI Act. “É uma ação que arrisca desmantelar a própria fundação de direitos humanos e política tecnológica na UE”, disse a EDRi em comunicado.
“Em conjunto, estas mudanças dão às autoridades estatais e às empresas poderosas mais espaço para recolher e processar informação pessoal com supervisão limitada e transparência reduzida”, afirmou a rede. A EDRi teme ainda que, com alterações ao RGPD, as “comunidades minoritárias possam enfrentar um risco ainda maior de perfilamento, decisões automatizadas e monitorização intrusiva”.
A EDRi questionou, também, a forma como o regulamento para legislar a IA “é rasgado, minando as suas proteções principais, incluindo a supervisão e os mecanismos de transparência”. Do ponto de vista desta organização, quem esteja a desenvolver ou a vender sistemas de IA poderá excluir-se das regras fundamentais, transformando a legislação emblemática da UE numa ‘carta branca’ para tecnologias algorítmicas de alto risco”.
Blue Duangdjai Tiyavorabun, conselheiro de políticas da EDRi, declarou que, “apesar das tentativas da Comissão de desvalorizar esta questão, o Digital Omnibus é uma traição completa à promessa da Europa”. “Estão a tratar a proteção das pessoas dos sistemas perigosos de IA por promessas ocas de ‘inovação’.” E questionou os interesses da proposta. “Isto não é um choque: quando o dinheiro das tecnológicas flui como água em Bruxelas, adivinhem quem está a comandar o navio?”.
Também Max Schrems, ativista da privacidade e criador da associação None of Your Business (Noyb), criticou o Digital Omnibus, dizendo que “irá maioritariamente beneficiar as big tech, enquanto falha em dar benefícios tangíveis às empresas médias da UE”. “Esta proposta de reforma é um sinal de pânico à volta da definição do futuro digital da Europa, não um sinal de liderança”, declarou em comunicado onde reagiu à apresentação da proposta.
O ativista, que ganhou notoriedade com o processo que moveu contra a dona do Facebook, também questiona o argumento dos benefícios para as PME. “Embora a Comissão argumente constantemente que esta reforma seria boa para as pequenas empresas, há muito pouco para elas nestas alterações”, contrapõe. “As alterações a uma legislação bem estabelecida apenas aumentarão a concentração do mercado, provocarão mais incerteza jurídica, gerarão novos processos judiciais e exigirão aconselhamento jurídico mais caro”, exemplifica. “Os únicos verdadeiros beneficiários aqui são as grandes empresas tecnológicas e os escritórios de advogados.”
Quais são os próximos passos desta proposta?
A proposta para este pacote digital ainda terá de passar por vários olhos. Depois de apresentada pela Comissão Europeia, foi submetida para análise do Parlamento Europeu e do Conselho da União Europeia. Será a partir de agora que as posições dos diferentes Estados-membros se podem tornar mais notórias.
Ao Observador, os advogados fazem questão de lembrar que a proposta que é conhecida poderá ser diferente após a passagem pelas várias instâncias europeias. Joana Pinto, da Antas da Cunha Ecija, deixa uma mensagem “importante” às empresas. “Obviamente que poderá haver ajustamentos significativos, a nível da clarificação e da harmonização das obrigações neste ecossistema regulatório”, nota, “mas no essencial nada muda no imediato e é necessário ainda que se passem os processos legislativos e da aprovação que estão previstos”.
“As empresas não devem relaxar, não devem diminuir o ritmo” dos processos em curso para a conformidade com legislação como o AI Act, avisa. As empresas podem “aproveitar que vai haver uma clarificação, uma harmonização”, diz a advogada, mas mantém-se “a necessidade de proteger dados, de assegurar a segurança digital, de gerir o risco, de continuar a implementar processos e programas para gerir o risco da incorporação de inteligência artificial nas operações”.
Ricardo Henriques, da Abreu Advogados, aponta no mesmo sentido. O adiamento proposto em relação ao AI Act pode fazer com que as empresas “tenham um pouco mais de fôlego para respirar e para planear de uma forma mais cuidada e mais atenta” e assim também “terem mais certezas em relação àquilo que estão a fazer”. “Mas não me parece que seja uma justificação para parar completamente [o processo] e para não se preocuparem com o tema. Antes pelo contrário, é apenas uma oportunidade para fazer as coisas com mais tempo e mais cuidado, porque não haverá nenhuma mudança radical”, destaca.