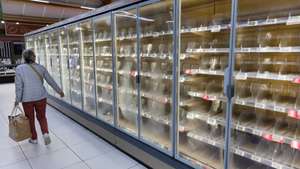


Em apenas uma semana, dezenas de aviões foram alvos de ameaças de bombas e vários supermercados por toda a Europa foram atingidos por ciberataques nos seus sistemas de refrigeração — uma ação que também visou alguns bancos de sangue, que funcionam com o mesmo sistema. Os ataques ainda não lançaram o caos, mas colocaram as forças de segurança e os serviços de informações em “nível elevado de preocupação” com uma eventual escalada destas ações para outro tipo de infraestruturas. Uma fonte que tem acompanhado as intensas trocas de dados entre serviços de informações no contexto NATO nos últimos meses refere ao Observador dois exemplos concretos: unidades de saúde (hospitais) e unidades de produção energética (como barragens).
As ameaças de bomba têm sido a face mais visível destas ações. Em Portugal, só esta sexta-feira, um voo Ryanair com destino a Roma foi impedido de descolar na hora prevista por suspeitas de que teria (ou poderia vir a ter) uma bomba a bordo. O caso foi reportado publicamente pela PSP. Mas, apurou o Observador, não foi caso único — também esta sexta-feira, outros dois voos TAP, um com destino a Paris e outro que viajava para Copenhaga, foram alvo de ameaças de bomba. A informação tornada pública, em comunicado, fazia referência a uma “comunicação através dos mecanismos de cooperação policial internacional”. Mas o Observador sabe que, em todos estes casos, as informações foram transmitidas à Polícia de Segurança Pública diretamente pelo FBI, a agência norte-americana de investigação criminal.
Mas as ações disruptivas não ficam por aqui: também no início da semana, sete lojas Intermarché anunciaram ter sido afetadas pelo mesmo tipo de ataques que já tinham sido identificados noutros pontos do continente europeu. Esta nova vaga de “ataques híbridos” tem revelado um “impacto violento”, em qualquer um destes setores afetados, como classifica o especialista em cibersegurança Bruno Castro. Mas será que os dois tipos de ações estão relacionados?
Dois grupos pró-Kremlin foram rápidos a reivindicar os ciberataques à tecnologia associada aos sistemas de refrigeração. “Quando um coletivo destes assume responsabilidades, é certinho. São grupos criminosos a sério, nos tops do cibercrime a nível mundial”, explica o fundador da Visionware, Bruno Castro. Já fontes com conhecimento destes processos mostraram uma “grande preocupação” com o facto de os ataques terem outra origem: o Irão.
Os ataques híbridos promovidos por Moscovo (ou com ligações a grupos pró-russos) contra Estados europeus não são uma novidade. Mas há um outro país que tem surgido com frequência nas trocas de informações entre parceiros NATO, sobretudo na área da cibersegurança, ao longo dos últimos meses: o Irão. Uma das razões para que as suspeitas recaiam sobre o país do Médio Oriente é a pegada geográfica das ações, com uma incidência inicial grande nos Estados Unidos, que depois se propagou a vários países europeus. Após uma fase inicial do conflito entre Washington e Teerão, muito centrado no controlo da circulação no Estreito de Ormuz e que afetou a capacidade iraniana de infligir ciberataques, a partir do verão o país conseguiu recuperar a iniciativa. E, então, começaram a multiplicar-se as ações disruptivas.
Não há, ainda, uma certeza absoluta da origem destas ofensivas — até porque elas não são, na esmagadora maioria das vezes, reclamadas —, mas o que chocou os especialistas na área da defesa no meio digital foi o facto de ter havido uma “segunda ronda” de ataques a estruturas de refrigeração.
“Isso foi surpreendente, porque de alguma forma mostra que o fabricante em causa não fez o trabalho de casa na recuperação”, admite Bruno Castro. Hugo Nunes, um especialista na mesma área consultado pelo Observador, admite que o ataque “não foi sofisticado”, mas que o impacto verdadeiro desta ofensiva híbrida transcende aquele que foi registado inicialmente no setor alimentar. Bruno Castro explica que o grande objetivo foi “criar instabilidade na sociedade”, uma sensação que acabou por ser replicada pouco tempo depois na indústria aeronáutica, quando dezenas de aviões tiveram de alterar os seus planos de viagem após receberem ameaças anónimas de bombas a bordo.
Nestes últimos casos, não houve um ciberataque generalizado que afetasse uma determinada companhia aérea, um aeroporto em particular ou uma área geográfica. Os especialistas admitem que não veem qualquer “ligação técnica”. Mas existe um ponto comum: “Criar receio de que a Europa não se consegue defender.” Bruno Castro diz que são “ataques orientados à sociedade”, mais do que propriamente o roubo de dinheiro ou venda de dados, que normalmente está associado a este tipo de ofensivas. “Estão a cortar um serviço que vai ter um impacto na comida e um avião que vai aterrar à pressa. Mas estão a criar medo na sociedade”, sublinha.
Como o modus operandi é totalmente diferente — num caso, trata-se de um típico ciberataque; no outro, uma experiência de “engenharia social” — os especialistas ouvidos pelo Observador dizem que é difícil assumir que se trate de atos coordenados. Não existem evidências de que esteja tudo ligado. Mas a verdade é que a recente vaga de ameaças de bomba parece estar “completamente concertada”, tal como é costume ocorrer num ataque cibernético, mesmo que não envolva o recurso à mesma tecnologia.
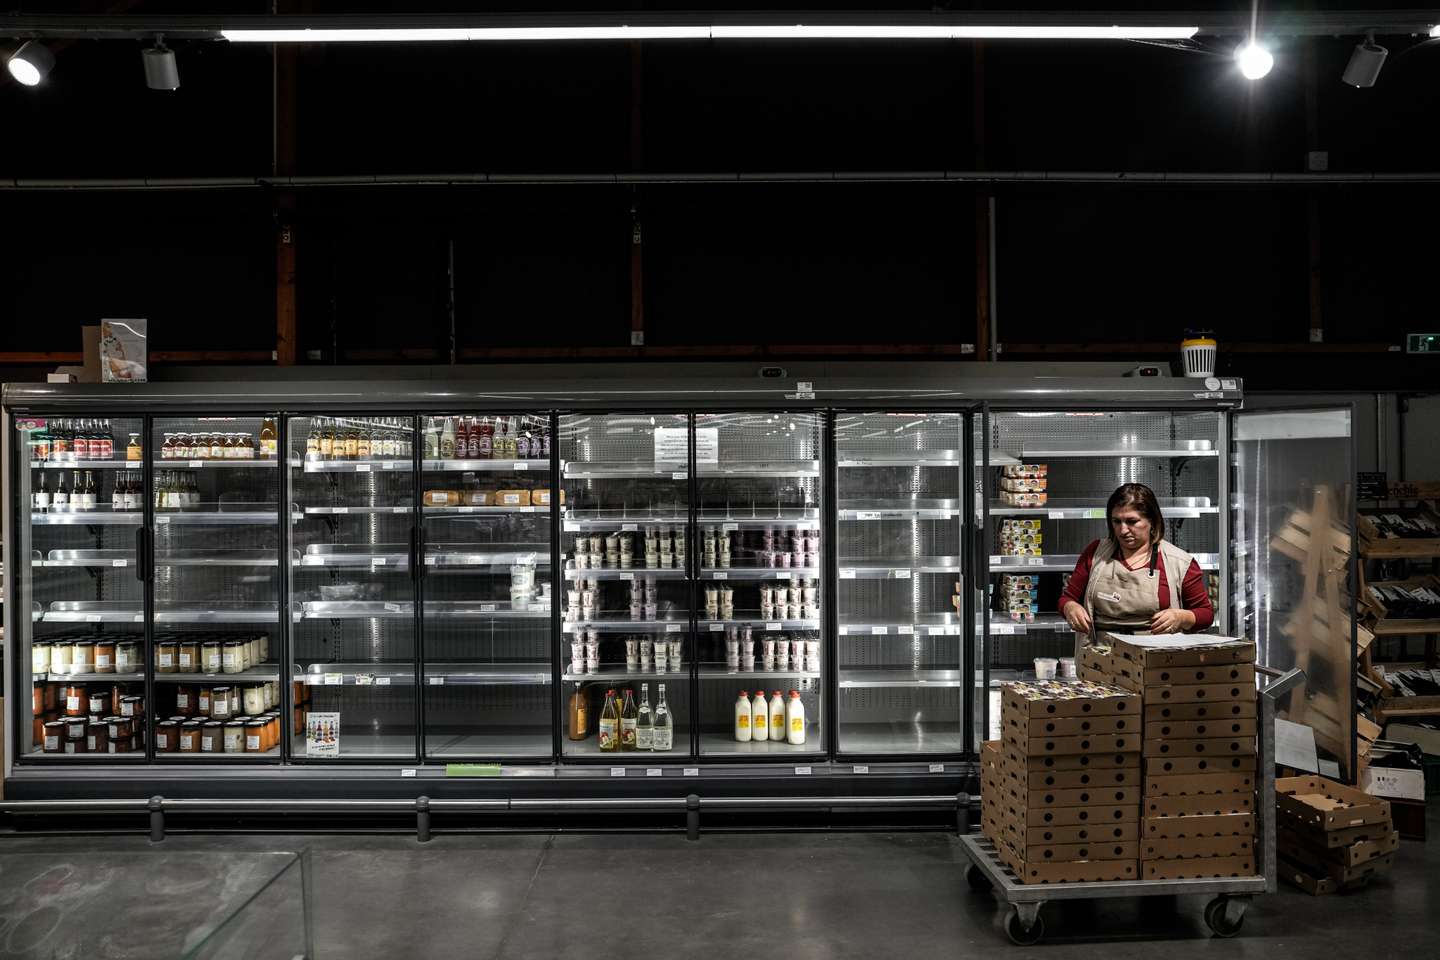
▲ Dezenas de supermercados na Europa viram os seus frigoríficos e congeladores com as temperaturas desreguladas após uma vaga de ciberataques
Anadolu via Getty Images
Dezenas de aviões afetados. Ameaças “têm de ser sempre levadas a sério”
Jaime Prieto pilotou aviões comerciais durante várias décadas e não se recorda de assistir a “tantas ameaças em tão curto espaço de tempo”. Na Europa, em menos de uma semana, foram registadas cerca de 40 ameaças de bomba que obrigaram a alteração dos planos de viagem de diferentes companhias aéreas, desde a Ryanair à Finnair, passando pela TAP.
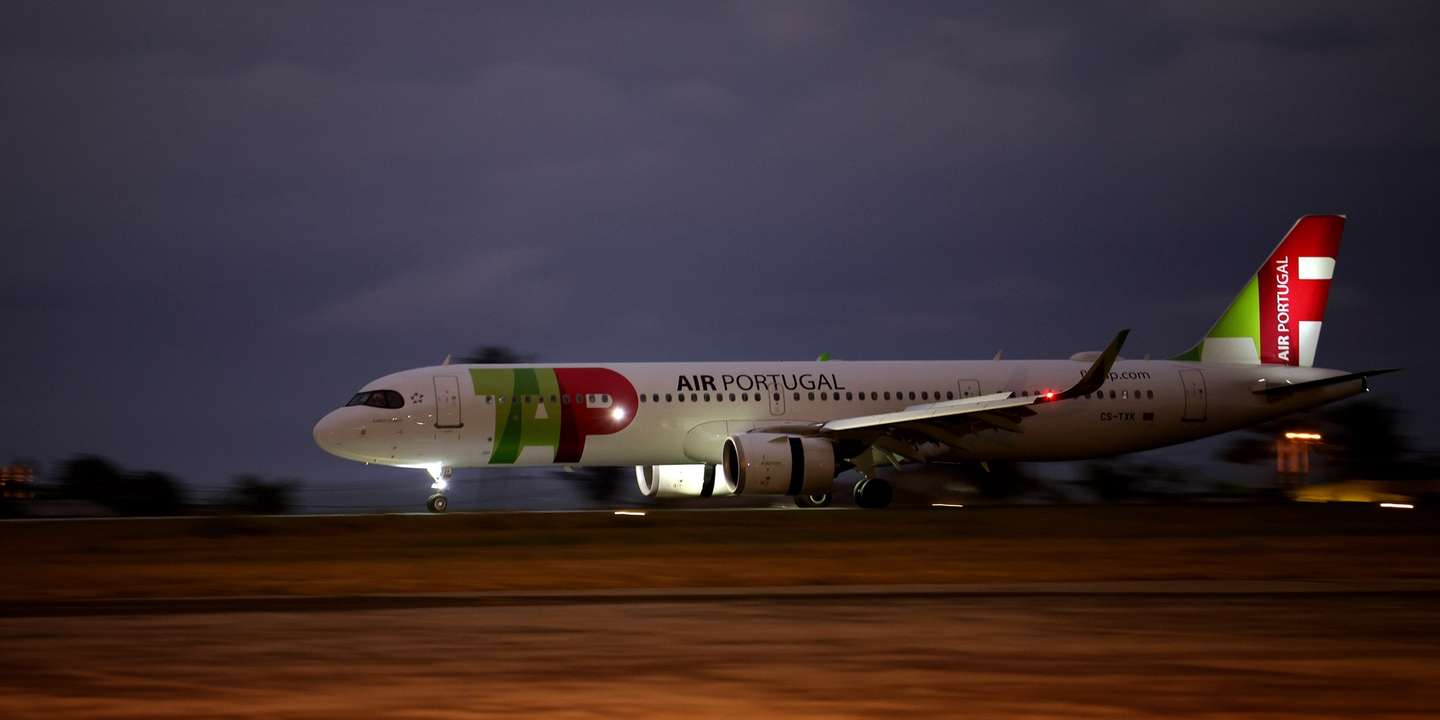
No caso da companhia portuguesa, a ameaça que visava os dois voos da TAP foi transmitida pelo FBI à Polícia de Segurança Pública quando os dois aparelhos já se encontravam em rota, um em direção ao aeroporto de Orly e outro a voar para o aeroporto de Copenhaga. Por essa razão, a PSP acionou de imediato o protocolo de ação e informou as autoridades francesas e dinamarquesas da ameaça. Em ambos os casos, foi descartada a existência de um risco real e os voos seguiram para os respetivos destinos.
Mas, horas antes, a situação foi diferente com um voo da Ryanair com destino a Lisboa. Nesse caso, depois de o aparelho aterrar, a PSP acionou uma equipa da Unidade Especial de Polícia e os passageiros, que já se encontravam a bordo, tiveram de sair do avião e tanto eles como as malas que já estavam no porão foram submetidos a uma minuciosa busca para despistar a presença de explosivos. “Claro que isto provoca constrangimentos enormes, quer às pessoas quer às companhias”, reconhece uma fonte que acompanhou todos estes casos que se verificaram esta sexta-feira. “O problema é que não podemos descartar o risco em nenhuma destas situações”, diz a mesma fonte para justificar os meios empregues nestas respostas às ameaças dos últimos dias.
O avião que iria descolar do Aeroporto Humberto Delgado de volta à capital italiana acabou por não sair de terra na hora prevista, após a tripulação ter sido informada de um alerta de segurança a bordo do avião — à semelhança dos outros episódios que têm vindo a ser noticiados na Europa. “Perante a natureza da ameaça e os elementos disponíveis, a PSP desencadeou os procedimentos de segurança aeroportuária previstos para este tipo de ocorrências, em articulação com a entidade gestora aeroportuária, a companhia aérea e as restantes autoridades competentes. Após a aterragem da aeronave em Lisboa, foi realizada uma vistoria de segurança por polícias da Unidade Especial de Polícia (UEP), com o objetivo de verificar a existência de eventuais objetos ou engenhos suscetíveis de comprometer a segurança da aeronave e dos seus ocupantes”, revelou a força policial num comunicado enviado às redações.
É verdade que nenhuma destas ameaças se materializou numa situação de perigo real. Mas, a partir do momento em que a informação de risco chega ao cockpit, é forçoso tratar todas as ameaças como verdadeiras.
Como sublinhou, em declarações ao Observador, o presidente do Observatório de Segurança, Criminalidade Organizada e Terrorismo (OSCOT), as ameaças feitas em ambiente de aviação ou em aeroportos têm de ser “sempre levadas a sério”, destacando estes locais como principais alvos para “provocar alguma disrupção” nas sociedades. E, de um ponto de vista operacional, os próprios comandantes têm de seguir estas indicações. “Temos de assumir que [a ameaça] é verdadeira dentro do grau de risco que nos é transmitido também, e que normalmente, depois, implica uma adaptação dos nossos procedimentos operacionais”, explica o representante da Associação de Pilotos Portugueses de Linha Aérea.
“O operador da companhia aérea tem um gabinete que interage com as entidades necessárias no que toca a estas ameaças, nomeadamente forças de segurança. A seguir, isto passa para o controlo de tráfego aéreo, que fica a interagir com a aeronave, e hoje em dia, o operador também tem a ligação direta e tem várias formas de comunicação”, acrescenta o comandante, que já não se encontra ativo. O que se tem registado nas ameaças noticiadas esta semana é que os avisos têm chegado às equipas em terra, que comunicaram a gravidade dos avisos que receberam à tripulação que, numa outra instância, acabou por resultar no adiamento de descolagens ou, em França, na aterragem de um avião comercial numa base militar.
Nos casos denunciados pela imprensa italiana, foi através de um email que receberam um contacto de um suposto grupo extremista russo. “Hoje, o vosso céu ficará vermelho”, lia-se na nota assinada pelo já desmantelado Estado Masculino, que prometia uma explosão “dentro de 60 minutos” após a mensagem ter sido enviada. “Nós, os combatentes do Estado Masculino, deixaremos a nossa marca na história com as nossas ações de hoje. O vosso regime feminista vai lembrar-se disto para sempre”, escreveram ainda. Esta foi a única instância em que se acusou a receção de uma nota a dar conta da ameaça.
▲ Esta sexta-feira, um voo da Ryanair que ia partir de Lisboa rumo a Madrid recebeu uma ameaça de bomba antes de descolar
FILIP SINGER/EPA
A triagem em terra e a responsabilidade dos pilotos: como se responde a uma ameaça de bomba
Mas nem todos os casos são detetados com a aeronave ainda em terra — como aconteceu, aliás, nos dois voos TAP. E, quando a ameaça não chega em primeira mão ao cockpit, existe um protocolo de “triagem” que decide se é necessário, ou não, intervir junto dos comandantes, para que se altere o rumo da viagem.
Tudo começa no departamento de segurança da própria companhia aérea, que interage diretamente com as autoridades de segurança nacionais ou internacionais, mas também com o controlo de tráfego aéreo. “Existem procedimentos de avaliação e de filtragem que levam a que, a determinada altura, se for validado algum risco minimamente real na ameaça, se desencadeia um contacto com a aeronave através dos seus pilotos, e os pilotos desencadeiam um procedimento a bordo”, explica o comandante ouvido pelo Observador.
A partir deste aviso, existem dois passos a tomar, dependendo das condições da ameaça. A maioria dos casos registados são como aqueles que têm sido noticiados nos últimos dias e, como tal, o procedimento tem sido constante. “O que se desencadeia é um procedimento que interage com o controlo de tráfego aéreo, com o operador e que normalmente obriga o avião a alternar a sua rota e acabar por aterrar num destino alternativo”, refere Jaime Prieto. Mas também existem casos — não verificados ainda esta semana — em que é necessário tentar identificar um possível engenho explosivo no interior da aeronave e, aí, o protocolo procura “minimizar o máximo de impacto que pode ter”.
“Neste procedimento operacional, que é desencadeado tecnicamente a bordo, quando a ameaça é validada, o pessoal de cabine é também um elemento de extrema importância. A interação entre o cockpit e o pessoal de cabine é de extrema importância e eles, na parte técnica, também estão na primeira linha a ajudar a resolver estas situações”, admite o piloto.
Jaime Prieto considera que o sistema de segurança incorporado para responder a estas ameaças de bomba é “extremamente robusto”. Como reforça, são as equipas em terra que normalmente recebem e validam a ameaça, mas é o comandante que tem “autoridade máxima a bordo”. Mesmo que dificilmente seja possível identificar uma bomba na cabine — por toda a segurança que ficou associada ao ambiente aeroportuário no pós-11 de setembro de 2001 —, só os tripulantes é que conseguem confirmar ou entrar em contacto direto com um hipotético engenho explosivo. “A bordo, não conseguimos avaliar mais do que isso. Temos, ainda assim, uma série de procedimentos para minimizar os efeitos, caso haja alguma detonação”, diz também.
Mesmo com um extenso protocolo a seguir nestes cenários, o comandante continua a ter como missão principal “garantir a segurança do avião e dos seus passageiros”. “O piloto responde perante um treino técnico que é repetido várias vezes durante a sua carreira. É imperativo que faça uma avaliação no local e no momento daquilo que pode acontecer com a sua aeronave, com os seus passageiros, com a sua tripulação”, explica Jaime Prieto.
▲ O protocolo montado para a resposta a ameaças de bomba começa em terra e, quando chega ao cockpit, resulta habitualmente numa alteração da rota de voo
AFP/Getty Images
O aumento dos ciberataques e a falta de resposta
Esta vaga de ataques e ameaças surgiu num período muito concentrado. Apesar de ser um tipo de ciberataque único, no sentido em que sistemas de refrigeração de supermercados ainda não tinham sido o alvo nesta aparente “guerra híbrida”, Hugo Nunes acredita que a “volumetria de ataques tem vindo a aumentar ao longo destes últimos meses”. O especialista em cibersegurança da Thales diz ao Observador que esta vertente tem sido “alicerçada pelas capacidades da IA e da agilidade” dos grupos responsáveis.
Neste caso, o alvo foram os sistemas IoT. Significa “Internet of Things” e representa os sistemas que estão ligados à internet ou que permitem algum tipo de acesso remoto para manutenção ou monitorização. Por estarem abertos à internet, acabam por estar algo mais vulneráveis a este tipo de ataques, especialmente se não forem devidamente protegidos. Ainda não há uma evidência concreta de qual foi o ponto de entrada dos grupos que reivindicam o ataque ou daqueles que são apontados como suspeitos, mas uma das hipóteses apresentadas pela Thales é a fragilidade das passwords.
“Podem ter colocado uma password simples, facilmente adivinhável, mas também podem ser os sistemas que não estão adequados ou que não foram construídos para estar com uma exposição não controlada à internet”, explica Hugo Nunes, referindo que muitos destes sistemas são ainda “antigos”, mas que foi decidido “expô-los à internet por uma questão de facilidade” das operações. É através destes sistemas que se regulava a temperatura à distância e de uma forma homogénea.
Ainda assim, não existe uma “exploração de uma vulnerabilidade” que tenha sido clara nesta fase inicial da investigação. O Observador questionou a Agência Europeia para a Cibersegurança sobre a origem destes ataques e se já foram acionadas medidas para o reforço da segurança, mas não obteve resposta até à publicação deste artigo.
O especialista da Thales indica que é chamado para apurar o que aconteceu numa fase de reação e de investigação após o ataque — para além da fase de monitorização e prevenção. Porém, admite não ter conhecimento de ter sido convocado pela entidade em Portugal que foi afetada pelos ataques aos sistemas de refrigeração. “Temos a capacidade de fazer o que chamamos de análise forense digital para perceber onde foi o ataque ou que dados foram visualizados, também para as organizações tentarem perceber qual foi a falha ou as implicações do ataque”, explica.
[Duarte Lima chega ao Brasil 45 horas antes de Rosalina Ribeiro ser assassinada. Tinha encontro marcado com a milionária no Rio de Janeiro mas aterra em Belo Horizonte. Na reconstituição dos movimentos dele, a polícia percebe que o advogado nunca usou o telemóvel pessoal no Brasil. Mas foram detetados contactos a partir de dois telefones portugueses e um suiço. Um deles liga várias vezes para a casa da milionária. Já pode ouvir o terceiro episódio de “As Sombras de Duarte Lima”, o novo Podcast Plus do Observador. Está disponível no site do Observador, na Apple Podcasts, no Spotify e no Youtube.]